المحتويات
المقدمة
الامتثال في مؤسسات كثيرة حالة طوارئ سنوية. قبل التدقيق بأسابيع، يتوقف المهندسون عن الإطلاق لجمع لقطات الشاشة وتصدير قوائم الوصول وتحديث سياسات لم يقرأها أحد منذ التدقيق السابق. ثم تنحرف الضوابط مجددًا حتى العام التالي. أما التعامل مع الامتثال كمشكلة هندسية فيحوله إلى عملية مستمرة تنتج أدلتها بنفسها، وتجعل المؤسسة أكثر أمانًا فعليًا لا مجرد حاصلة على شهادة.
اعرف ما تلتزم به
- ISO/IEC 27001:2022 معيار قابل للاعتماد لنظام إدارة أمن المعلومات. ويسرد ملحقه A عدد 93 ضابطًا موزعة على أربعة محاور: تنظيمية وبشرية ومادية وتقنية.
- SOC 2 تقرير تصديق مبني على معايير خدمات الثقة من AICPA. الأمن مشمول دائمًا، أما التوافر وسلامة المعالجة والسرية والخصوصية فاختيارية. ويغطي تقرير Type II طريقة عمل الضوابط خلال فترة، عادةً من ثلاثة إلى اثني عشر شهرًا.
- ينطبق PCI DSS v4.0 على كل من يخزن بيانات بطاقات الدفع أو يعالجها أو ينقلها. وأصبحت متطلباته المؤجلة إلزامية في 31 مارس 2025.
- يوسع NIS2 التزامات الأمن السيبراني في الاتحاد الأوروبي لتشمل قطاعات أكثر بكثير، ويجعل الإدارة مسؤولة شخصيًا، ويحدد مهل الإبلاغ عن الحوادث: إنذار مبكر خلال 24 ساعة، وإخطار خلال 72 ساعة، وتقرير نهائي خلال شهر.
- ينطبق DORA على الجهات المالية في الاتحاد الأوروبي منذ 17 يناير 2025، ويشمل إدارة مخاطر تقنية المعلومات والاتصالات، والإبلاغ عن الحوادث، واختبار الصمود، والإشراف على الأطراف الثالثة.
- تهم القواعد الإقليمية بقدر القواعد الدولية. ففي الخليج، كثيرًا ما تنطبق الضوابط الأساسية للأمن السيبراني من NCA ونظام حماية البيانات الشخصية في السعودية، والمرسوم بقانون اتحادي رقم 45 لسنة 2021 بشأن حماية البيانات الشخصية في الإمارات. وفي لبنان، يغطي القانون رقم 81 لسنة 2018 المعاملات الإلكترونية والبيانات الشخصية.
مجموعة ضوابط واحدة لأطر كثيرة
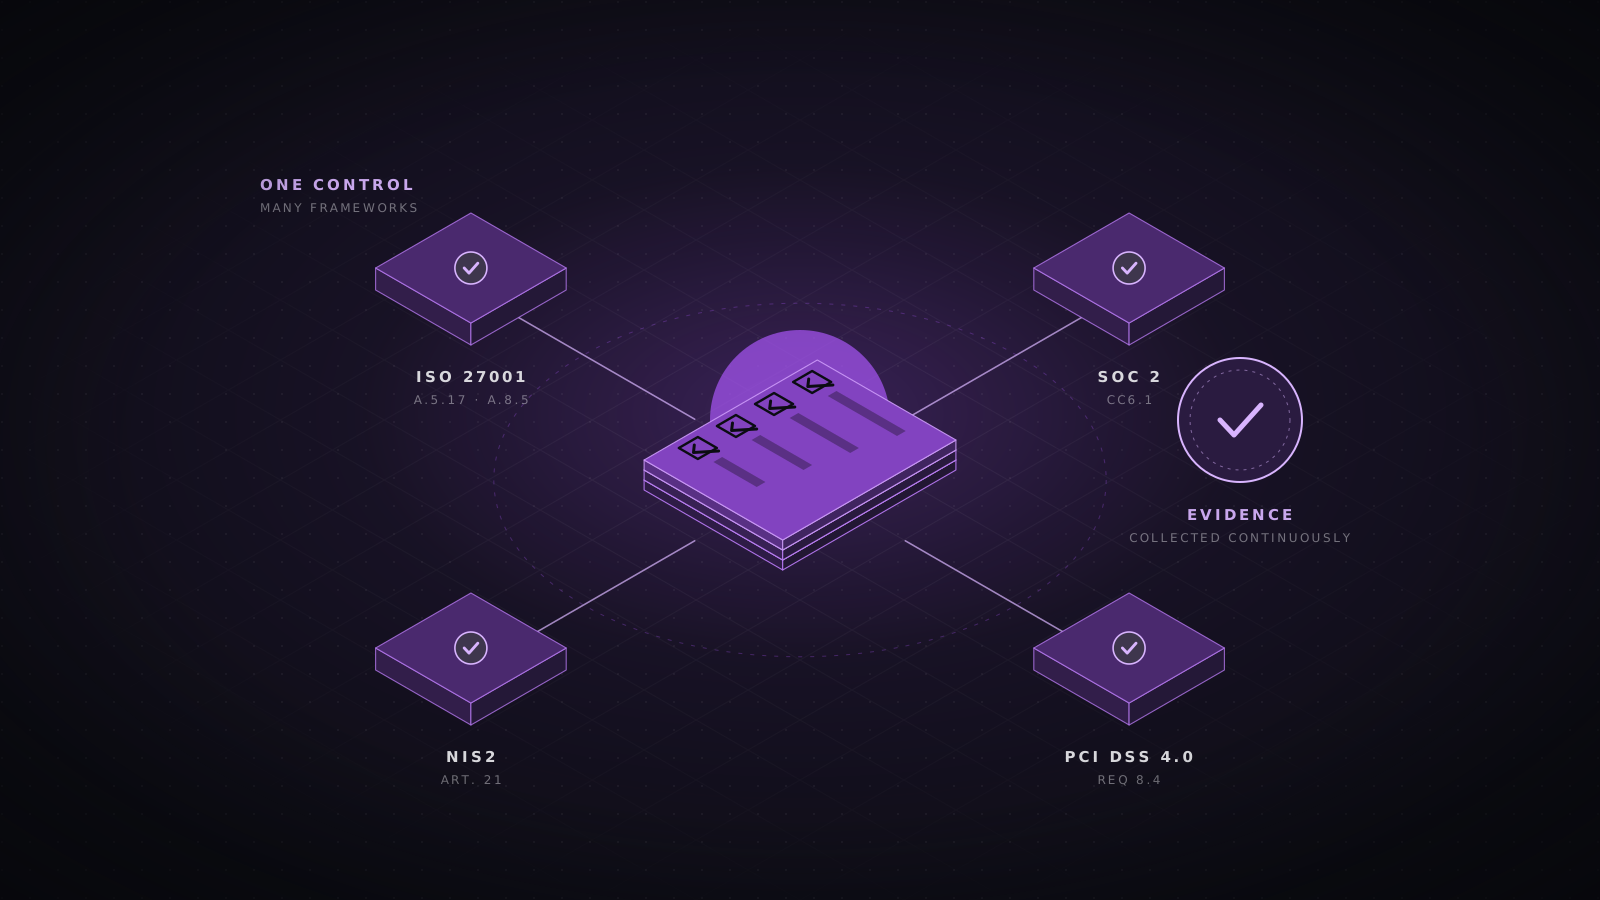
تتداخل الأطر كثيرًا، وتطبيق كل منها على حدة ينتج عملًا مكررًا وأدلة متناقضة. عرّف بدلًا من ذلك مجموعة ضوابط داخلية واحدة بكلماتك، وعيّن لكل ضابط مالكًا، واربطه بالبنود التي يحققها.
الضوابط ككود
يمكن التعبير عن كثير من الضوابط التقنية ككود وفرضها تلقائيًا. تُفحص تغييرات البنية التحتية ككود في مسار النشر، وتُقيَّم إعدادات السحابة باستمرار بخدمات مثل AWS Config أو Azure Policy، وتمنع سياسات القبول في Kubernetes أحمال العمل غير الممتثلة قبل تشغيلها. وكل فحص ناجح دليل يُنتج دون أن يلتقط أحد صورة للشاشة.
package compliance.storage

deny contains msg if {
  some r in input.resource_changes
  r.type == "aws_s3_bucket_public_access_block"
  r.change.after.block_public_acls == false
  msg := sprintf("%s must block public ACLs (ISO A.8.12, SOC 2 CC6.1)", [r.address])
}المراقبة المستمرة والأدلة
- اجمع الأدلة وفق جدول: تتدفق مراجعات الوصول ولقطات الإعدادات ونتائج اختبار النسخ الاحتياطي وتقارير فحص الثغرات تلقائيًا إلى مخزن مركزي مع توقيتاتها.
- امنح كل مالك ضابط عرضًا مباشرًا لضوابطه، ونبهه عندما يبدأ أحدها بالفشل بدل اكتشاف ذلك أثناء التدقيق.
- تعامل مع فشل الضوابط كحوادث الإنتاج، بطلب ومالك وموعد نهائي.
- اجعل الجاهزية للتدقيق حالة دائمة. إذا وصل مدقق غدًا، فيجب أن تكون أدلة الأشهر الاثني عشر الماضية موجودة بالفعل.
ما لا يمكنك أتمتته
ما زال تقييم المخاطر ومراجعة الإدارة والعناية الواجبة تجاه الموردين والتوعية الأمنية تحتاج إلى أشخاص وحكم بشري. اجعل السياسات قصيرة بما يكفي ليقرأها أحد، ومكتوبة وفق طريقة عمل مؤسستك الفعلية. يختبر المدققون بشكل متزايد مدى تطابق الممارسة مع الوثيقة، والسياسة الجميلة التي تصف عملية لا يتبعها أحد مخالفة تنتظر من يكتشفها.
أخطاء شائعة
- التركيز على الشهادة بدل المخاطر. اجتياز التدقيق وصعوبة الاختراق مرتبطان، لكنهما ليسا الشيء نفسه.
- توسيع النطاق كثيرًا في البداية. ابدأ بالأنظمة التي تحتوي على البيانات التي يهتم بها الإطار، ثم توسع.
- شراء منصة GRC قبل تحديد الضوابط والمالكين. تنظم الأدوات البرنامج لكنها لا تنشئه.
- الأدلة بلقطات الشاشة. فهي بطيئة وسهلة التزييف، ولا تثبت إلا أن شيئًا كان صحيحًا في لحظة واحدة.
الخاتمة
عندما تعمل الضوابط باستمرار وتنتج أدلتها بنفسها، يصبح التدقيق مراجعة لبيانات تملكها بالفعل. ويعود الوقت الموفر إلى العمل الأمني الذي يقلل المخاطر فعلًا.
- الامتثال
- ISO 27001
- SOC 2
- NIS2
- DORA
- GRC



