الانتقال إلى المحتوى

المقالات

ملاحظات ميدانية من الطبقات العميقة.

مقالات عملية عن الأمن والبنية التحتية، مستمدة مما نراه في عملنا مع العملاء، وموجهة إلى قادة الهندسة والأمن.

نتائج المقالات

عرض 1 إلى 12 من أصل 20 مقالة

  • القيادة الأمنيةقراءة 24 دقيقة

    ستتعرض للاختراق. مهمتك أن تجعل ذلك مكلفًا.

    لا وجود للأمن الكامل، والذكاء الاصطناعي يخفض تكلفة الهجوم. دليل لمسؤولي أمن المعلومات عن مستويات التهديد، والدفاع بالذكاء الاصطناعي، والحوار مع مجلس الإدارة، ورفع ثمن اختراقك.


  • الاستجابة للحوادثقراءة 14 دقيقة

    كيف تستجيب لهجوم فدية: دليل خطوة بخطوة

    ما يجب فعله في الساعة الأولى من هجوم الفدية وما بعدها: الاحتواء والأدلة وتحديد النطاق وسرقة البيانات وقرار الدفع والإبلاغ والإزالة وترتيب التعافي والتحصين، مع الأوامر.

  • دليل التحصينقراءة 20 دقيقة

    تحصين خادم Linux VPS: دليل عملي كامل

    تحصين خطوة بخطوة لخادم Ubuntu أو Debian أو RHEL مكشوف على الإنترنت: SSH، وجدران الحماية، وإعدادات النواة، والعزل، والتدقيق، ومراقبة السلامة، والنسخ الاحتياطي، والتحقق.

  • الاستجابة للحوادثقراءة 23 دقيقة

    الفرز الجنائي في Windows للاستجابة للحوادث

    دليل عملي لفرز أجهزة Windows المخترقة: التقاط الذاكرة، والاستجابة المباشرة، والبحث عن وسائل الاستمرار، وسجلات الأحداث، وآثار التنفيذ، والجمع عبر KAPE وVelociraptor.

  • الاستجابة للحوادثقراءة 21 دقيقة

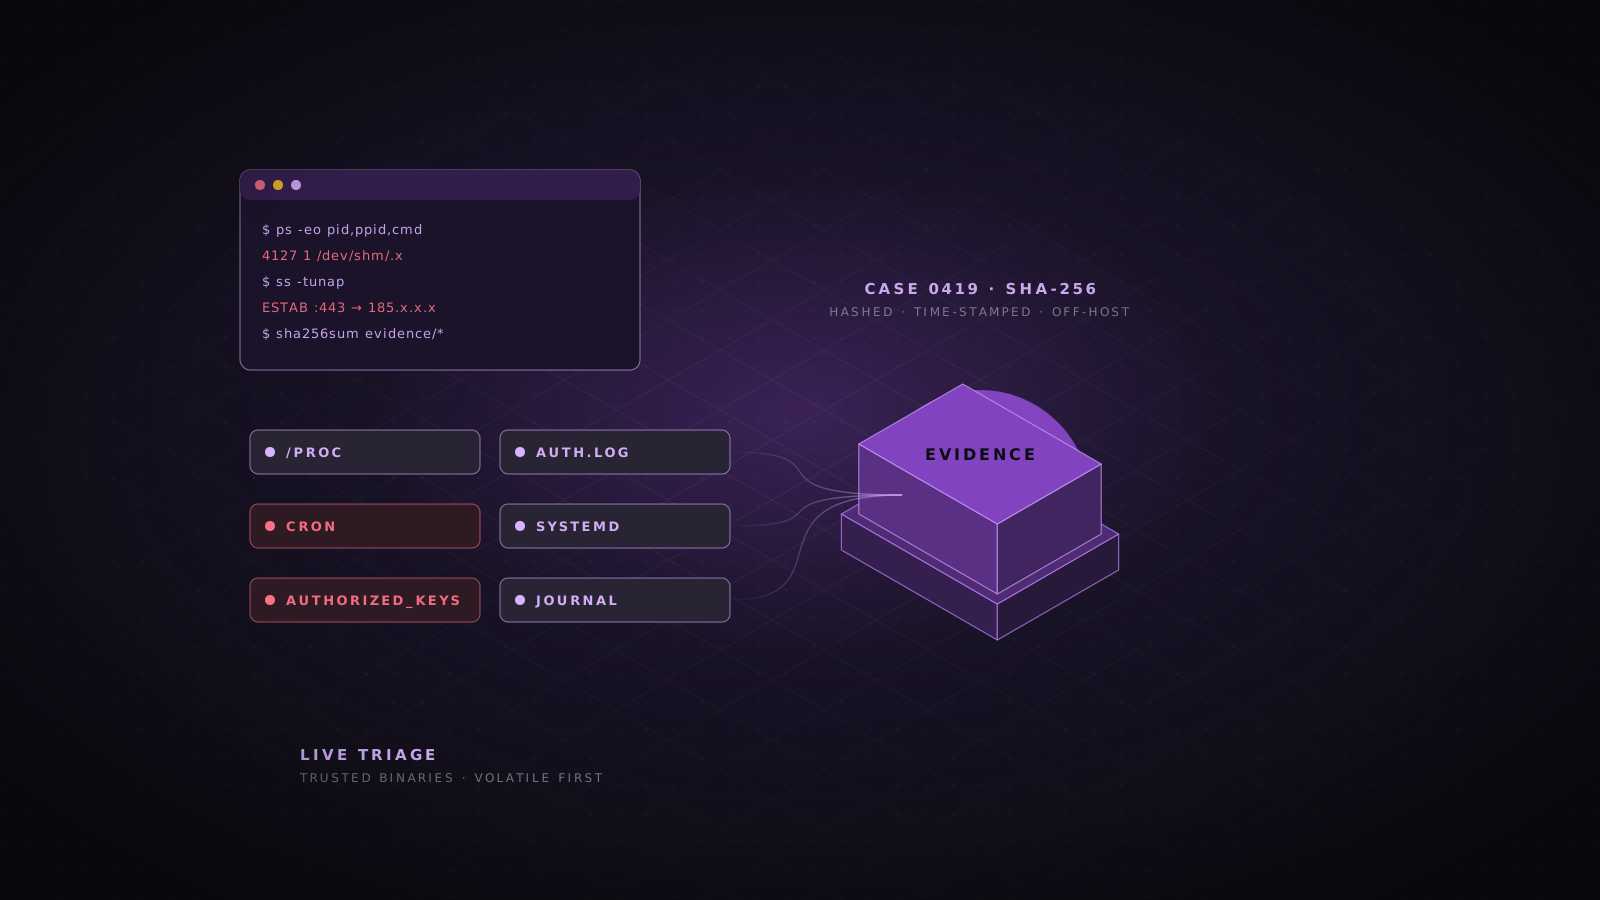
    الفرز الجنائي في Linux للاستجابة للحوادث

    دليل عملي لفرز خوادم Linux والحاويات المخترقة: التقاط الذاكرة، وتحليل /proc، ومفاتيح SSH، والسجلات، والبحث عن وسائل الاستمرار، وفحص rootkit، والجمع عبر UAC.

  • أمن الأجهزة الطرفيةقراءة 4 دقيقة

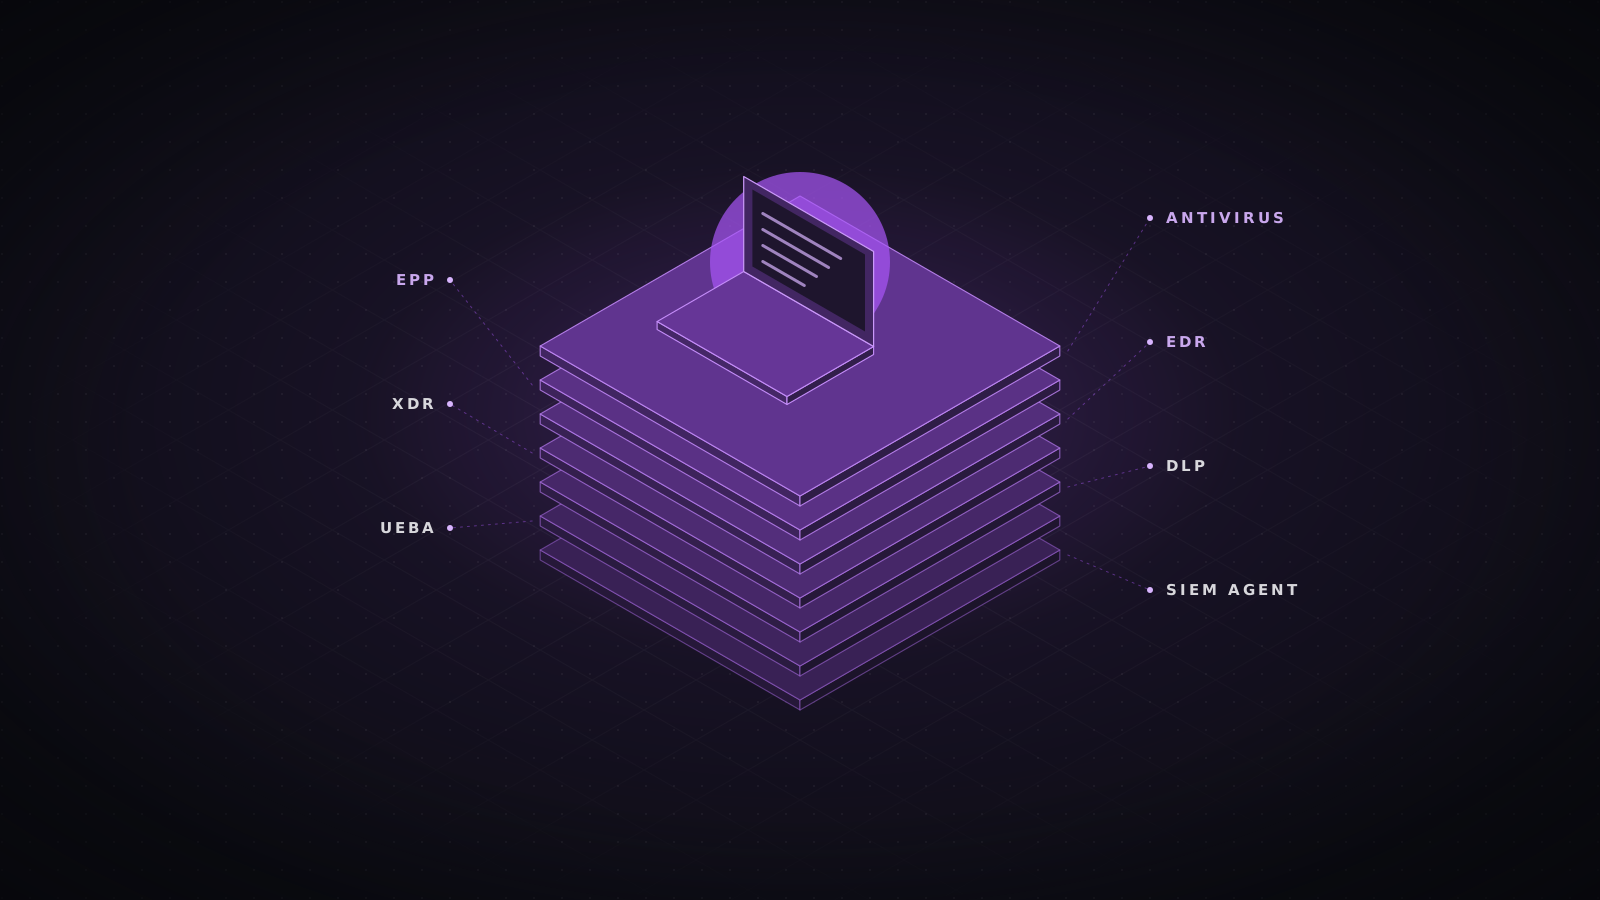
    شرح مضاد الفيروسات وEPP وEDR وXDR وDLP وUEBA ووكلاء SIEM

    سبعة مصطلحات في أمن الأجهزة الطرفية يخلط بينها المشترون: ما يفعله كل منها فعليًا على الحاسوب أو الخادم، وكيف تتداخل، وأي مزيج يناسب كل مرحلة من مراحل النضج.

  • مقارنة الأدواتقراءة 3 دقيقة

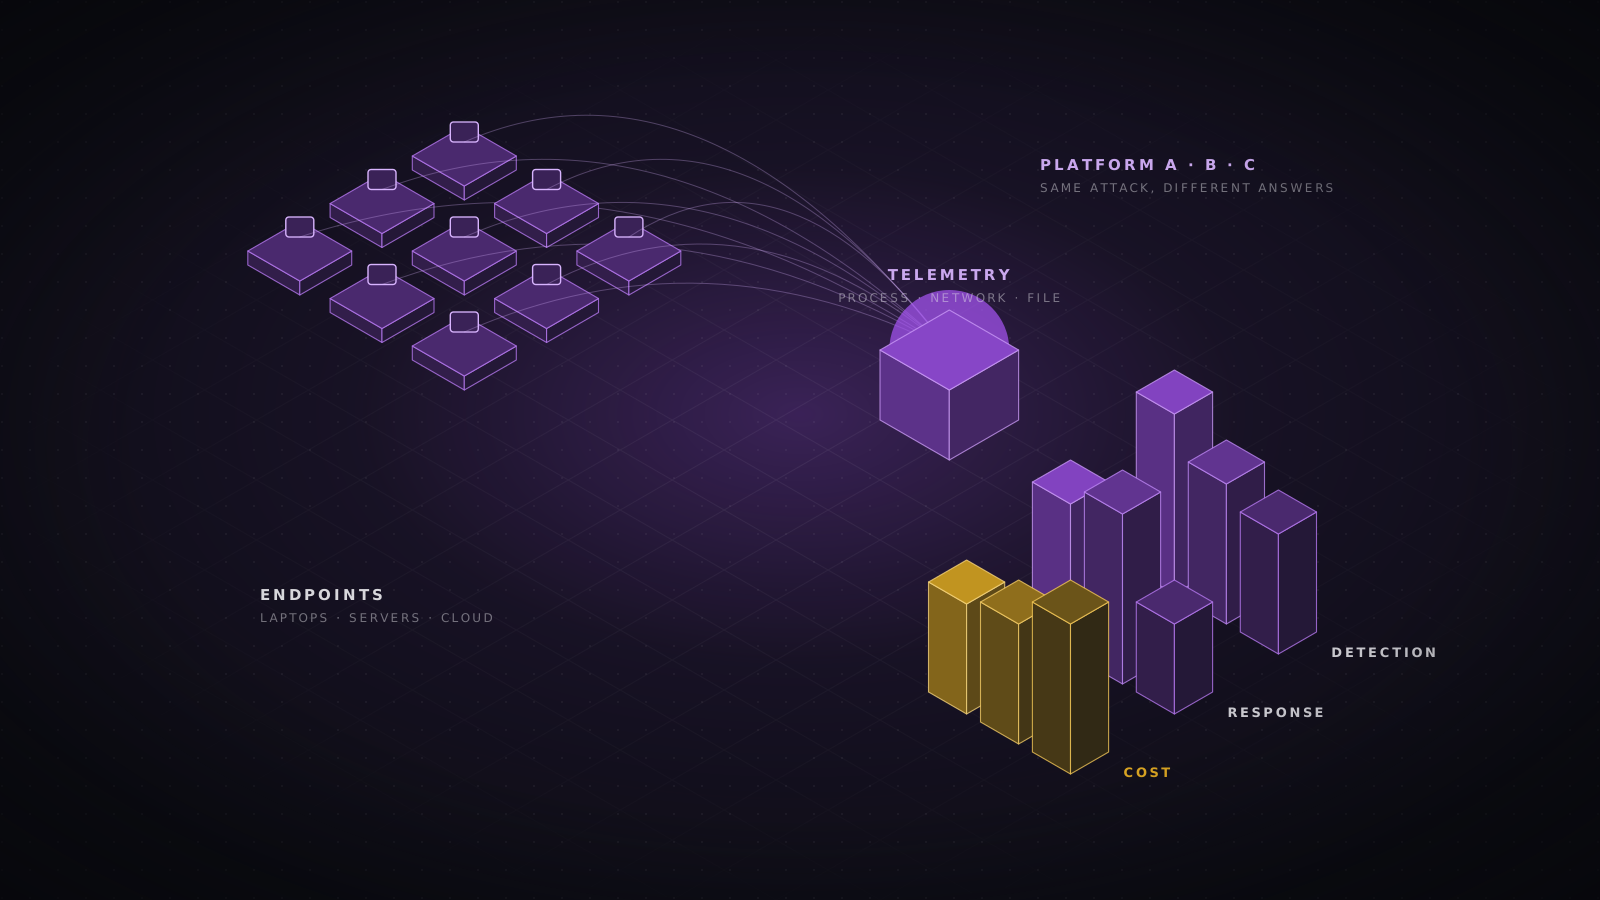
    مقارنة بين أبرز منصات EDR

    مقارنة بين CrowdStrike وMicrosoft Defender for Endpoint وSentinelOne وCortex XDR وTrend Vision One وSophos وElastic من حيث الكشف والاستجابة والتشغيل والبيئات التي تناسب كلًا منها.

  • مقارنة الأدواتقراءة 3 دقيقة

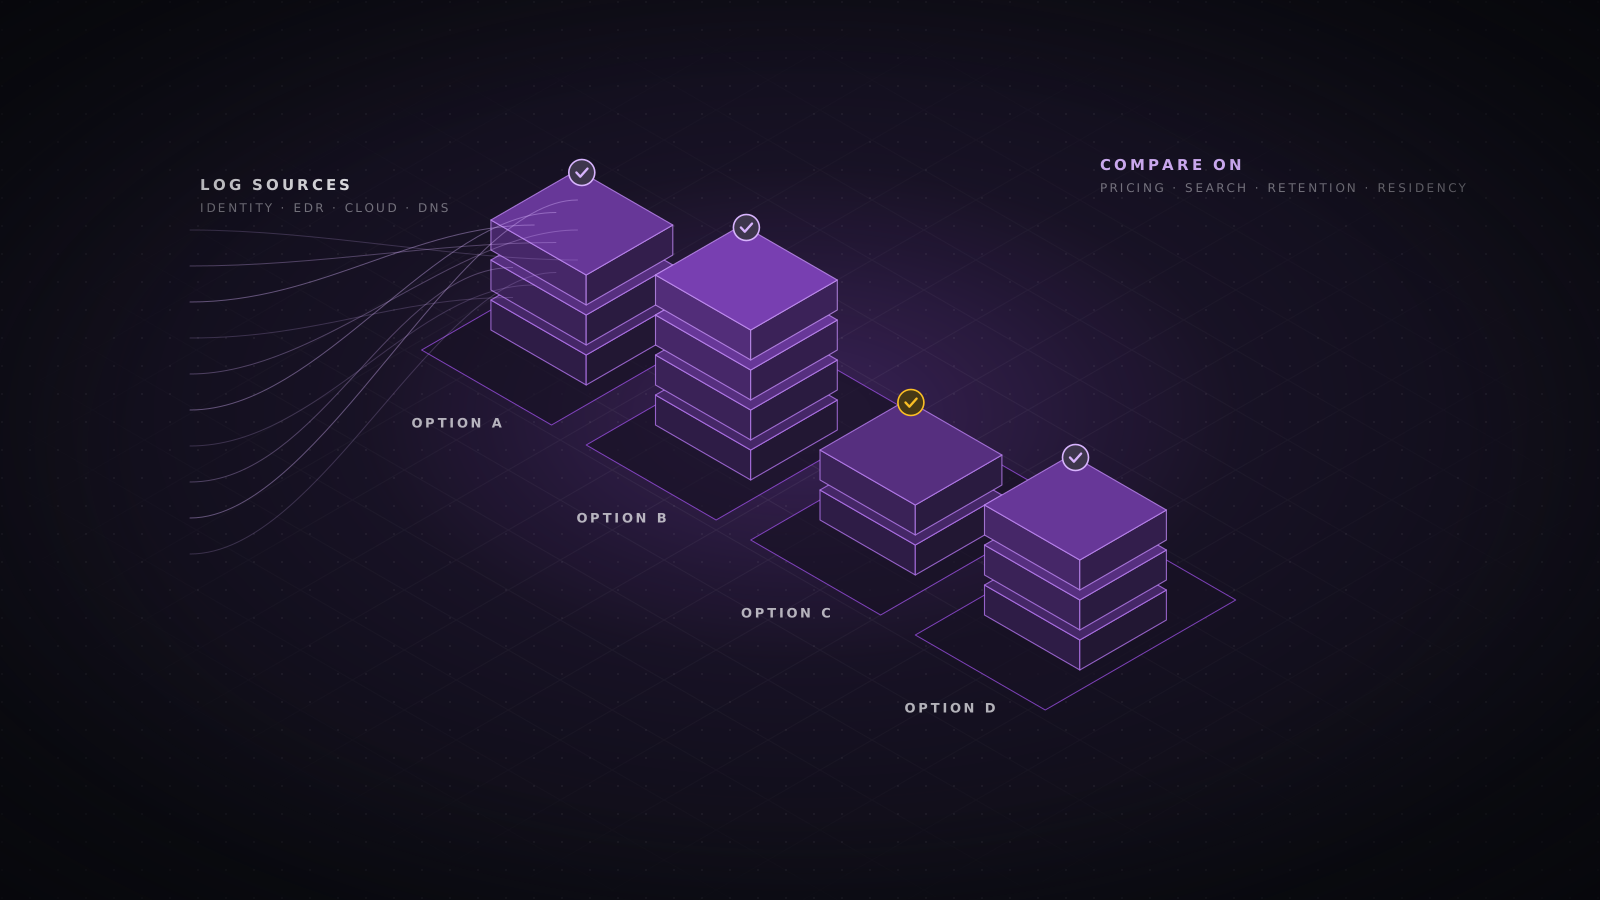
    مقارنة منصات SIEM لمركز عمليات أمنية حديث

    مقارنة بين Microsoft Sentinel وSplunk Enterprise Security وGoogle Security Operations وElastic وIBM QRadar وWazuh من حيث نموذج التسعير ولغة الاستعلام وخيارات النشر وموقع البيانات.

  • المنصات السحابيةقراءة 3 دقيقة

    مقارنة بين AWS وAzure وGoogle Cloud وOracle Cloud

    مقارنة بين المنصات السحابية الأربع الكبرى من حيث نقاط القوة وأفخاخ التسعير والهوية وخدمات الذكاء الاصطناعي والبيانات والوجود في الخليج، مع توجيهات حول متى تستحق السحابة المتعددة تكلفتها.

  • الاستجابة للحوادثقراءة 4 دقيقة

    الدليل الميداني للاستجابة للحوادث

    دليل متقدم ومباشر للساعة الأولى وما بعدها: الخطورة، والتعامل مع الأدلة، والاحتواء دون تنبيه المهاجم، والإزالة والتعافي.

المقالات | ABYSSS