المحتويات
المقدمة
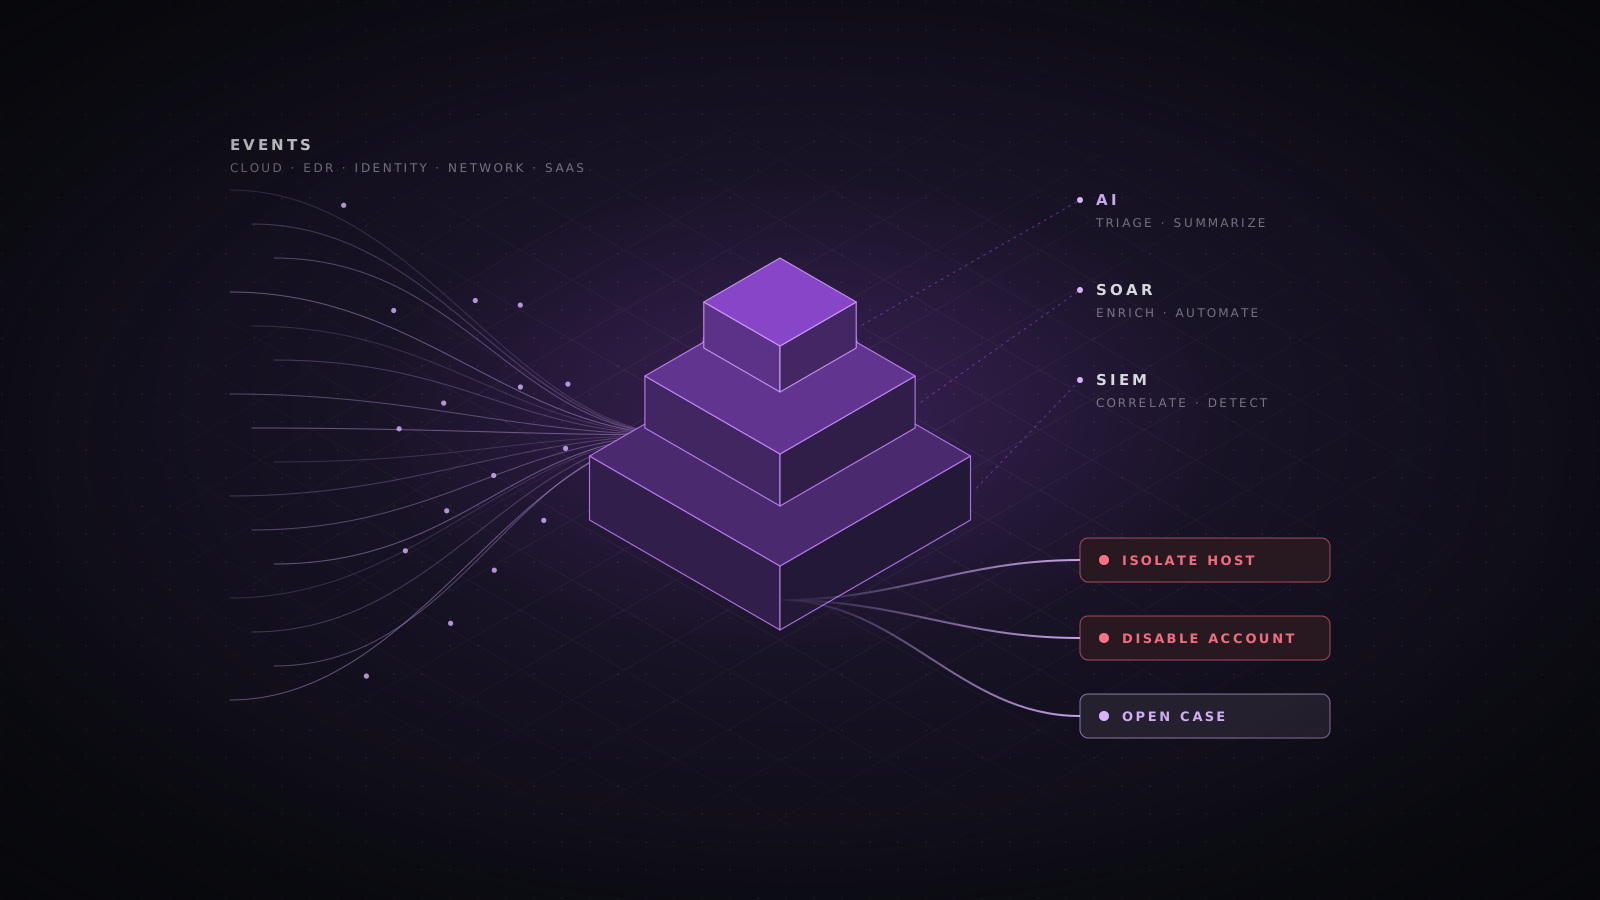
النمط مألوف. يُشترى SIEM، ويُربط به كل مصدر سجلات متاح، وترتفع تكلفة الاستقبال كل شهر، ويتعلم المحللون تجاهل قائمة تنبيهات معظمها ضوضاء. ثم يقترح أحدهم إضافة الذكاء الاصطناعي لفهم كل ذلك. تستطيع الأتمتة والذكاء الاصطناعي مضاعفة ما يفعله فريق الأمن، لكن فقط فوق بيانات جيدة وقواعد كشف جيدة. وترتيب البناء أهم من المنتجات التي تختارها.
ابدأ بالبيانات لا بالترخيص
رتب مصادر السجلات حسب قيمتها في الكشف لا حسب توفرها. في معظم المؤسسات تشمل الفئة الأولى مزود الهوية، والكشف والاستجابة على الأجهزة، وسجلات لوحة التحكم السحابية، وأمن البريد، وبيانات DNS وجدار الحماية للأنظمة المكشوفة على الإنترنت. ثم تأتي التطبيقات الحيوية للأعمال. أما المصادر الكثيفة قليلة القيمة الأمنية فيمكن تصفيتها أو أخذ عينات منها أو حفظها في تخزين أرخص.
- وحّد البيانات وفق مخطط مشترك، مثل OCSF أو Elastic Common Schema، لتعمل قاعدة الكشف الواحدة مع مختلف المورّدين.
- خزّن الأوقات بتوقيت UTC وحافظ على تزامن الساعات، فالربط بين المصادر يعتمد على ذلك.
- راقب سلامة مصادر السجلات. المصدر الذي يتوقف عن الإرسال بصمت نقطة عمياء سيستغلها المهاجم بسرور.
هندسة الكشف ككود
تستحق قواعد الكشف الانضباط نفسه الذي يُطبق على كود التطبيقات. احفظها في Git، وراجع التغييرات، واختبرها، وانشرها عبر مسار آلي. تتيح Sigma، وهي صيغة قواعد مستقلة عن المورّدين، كتابة القاعدة مرة واحدة وتحويلها إلى لغة استعلام SIEM لديك. اربط كل قاعدة بتقنيات MITRE ATT&CK لتظهر فجوات التغطية، وتحقق من القواعد بمحاكاة آمنة مثل Atomic Red Team.
title: Shell Spawned by Web Server Process
status: experimental
logsource:
  category: process_creation
  product: linux
detection:
  selection:
    ParentImage|endswith:
      - '/nginx'
      - '/httpd'
      - '/java'
    Image|endswith:
      - '/sh'
      - '/bash'
  condition: selection
level: high
tags:
  - attack.persistence
  - attack.t1505.003
تابع معدل النتائج الصحيحة لكل قاعدة. القاعدة التي تعمل يوميًا وتُغلق كل مرة باعتبارها غير ضارة تعلّم المحللين تجاهلها. اضبطها، أو أضف سياقًا، أو أوقفها.
جودة التنبيهات قبل عددها
يغيّر التنبيه القائم على المخاطر وحدة العمل من الأحداث المنفردة إلى الكيانات. تضيف الإشارات منخفضة الثقة مخاطر إلى مستخدم أو جهاز بدل فتح طلب لكل منها، ولا يصدر التنبيه إلا عندما تتجاوز المخاطر المجمعة حدًا معينًا. أثرِ كل تنبيه تلقائيًا بأهمية الأصل ودور المستخدم وسجل المصادقة الأخير واستخبارات التهديدات، ليبدأ المحلل من السياق لا من سطر سجل خام.
SOAR: أتمت المهام المتكررة واضبط الخطرة
تشغّل منصات التنسيق والأتمتة والاستجابة أدلة التنفيذ عبر أدواتك. ابدأ بالعمل الأكبر حجمًا والأقل خطرًا، حيث تعود الأتمتة بالفائدة أسرع.
- الإثراء: فحص السمعة وسياق المستخدم والأصل والتنبيهات المرتبطة، قبل أن يفتح الإنسان الحالة.
- فرز التصيد: استخراج المؤشرات من الرسالة المبلغ عنها وفحصها، والعثور على الرسالة نفسها في صناديق أخرى، وإدراجها للإزالة.
- الاحتواء بموافقة: يُجهَّز عزل الجهاز أو تعطيل الحساب تلقائيًا ويُنفذ بعد نقرة واحدة من المحلل.
- الإغلاق: تُغلق الإنذارات الخاطئة المعروفة بسبب موثق، لتبقى الاتجاهات قابلة للقياس.
أبقِ إنسانًا في الحلقة لأي إجراء مدمر أو يراه العملاء. فدليل تنفيذ يعطل حساب الرئيس التنفيذي في الساعة 2 صباحًا بسبب قاعدة خاطئة سيعيد البرنامج سنة إلى الوراء.
أين يساعد الذكاء الاصطناعي الأمني فعلًا
- تلخيص تنبيه أو حادثة من عشرات الأحداث الخام في رواية مقروءة.
- تحويل سؤال المحلل باللغة العادية إلى استعلام صحيح، مما يختصر الصيد على المبتدئين.
- تجميع التنبيهات المتشابهة ليعالج قرار واحد عددًا كبيرًا منها.
- اقتراح خطوات التحقيق التالية وصياغة قواعد كشف يراجعها مهندس.
يعتمد كل ذلك على الطبقات السابقة. فالنموذج الذي يعمل على أسماء حقول غير متسقة ومصادر ناقصة وقواعد كثيرة الضوضاء سينتج كلامًا واثقًا لا معنى له. تعامل مع مخرجات الذكاء الاصطناعي كخيوط تحتاج إلى تحقق، وسجل كل إجراء يتخذه مكوّن ذكاء اصطناعي، ولا تدعه ينفذ الاحتواء دون بوابات الموافقة نفسها التي تطبقها على أدلة التنفيذ.
حافظ على تكلفة معقولة
تعاقب منصات SIEM المسعّرة حسب الاستقبال التسجيل العشوائي. مرر البيانات عبر مسار أمني يصفيها ويقللها قبل وصولها إلى SIEM، واحتفظ بفترة من 30 إلى 90 يومًا في تخزين سريع للتحقيق، وأرشف الباقي في بحيرة بيانات أرخص يمكن البحث فيها عند الحاجة. قس التكلفة لكل حالة كشف، فسيتضح سريعًا أي المصادر تستحق تكلفتها وأيها يضخم الفاتورة فقط.
الخاتمة
لا تعمل SIEM وSOAR والذكاء الاصطناعي جيدًا إلا عند بنائها بالترتيب الصحيح: بيانات جيدة، ثم كشف جيد، ثم أتمتة، ثم ذكاء اصطناعي. احكم على كل مرحلة بالهجمات التي تساعدك على كشفها، ووقت المحللين الذي توفره، وتكلفتها لكل كشف، وتوقف عن الدفع مقابل بيانات لا تفيد في أي من ذلك.
- SIEM
- SOAR
- هندسة الكشف
- الذكاء الاصطناعي الأمني
- SOC



