Aller au contenu

Articles

Notes de terrain depuis les couches profondes.

Des articles pratiques sur la sécurité et l’infrastructure, tirés de nos missions et écrits pour les responsables de l’ingénierie et de la sécurité.

Résultats des articles

Articles 1 à 12 sur 20

  • Direction de la sécurité32 min de lecture

    Vous serez piraté. Votre rôle est de rendre cela coûteux.

    La sécurité parfaite n’existe pas et l’IA réduit le coût des attaques. Un guide pour les RSSI sur les niveaux de menace, la défense par l’IA, le dialogue avec le conseil d’administration et la façon d’augmenter le prix d’une compromission.


  • Guide de durcissement23 min de lecture

    Durcissement d’un VPS Linux : guide pratique complet

    Le durcissement pas à pas d’un serveur Ubuntu, Debian ou RHEL exposé à Internet : SSH, pare-feu, paramètres du noyau, sandbox, audit, contrôle d’intégrité, sauvegardes et vérification.

  • Réponse à incident28 min de lecture

    Triage forensique Windows pour la réponse à incident

    Un guide pratique de triage des hôtes Windows compromis : capture mémoire, réponse à chaud, recherche de persistance, journaux d’événements, artefacts d’exécution, collecte avec KAPE et Velociraptor.

  • Réponse à incident25 min de lecture

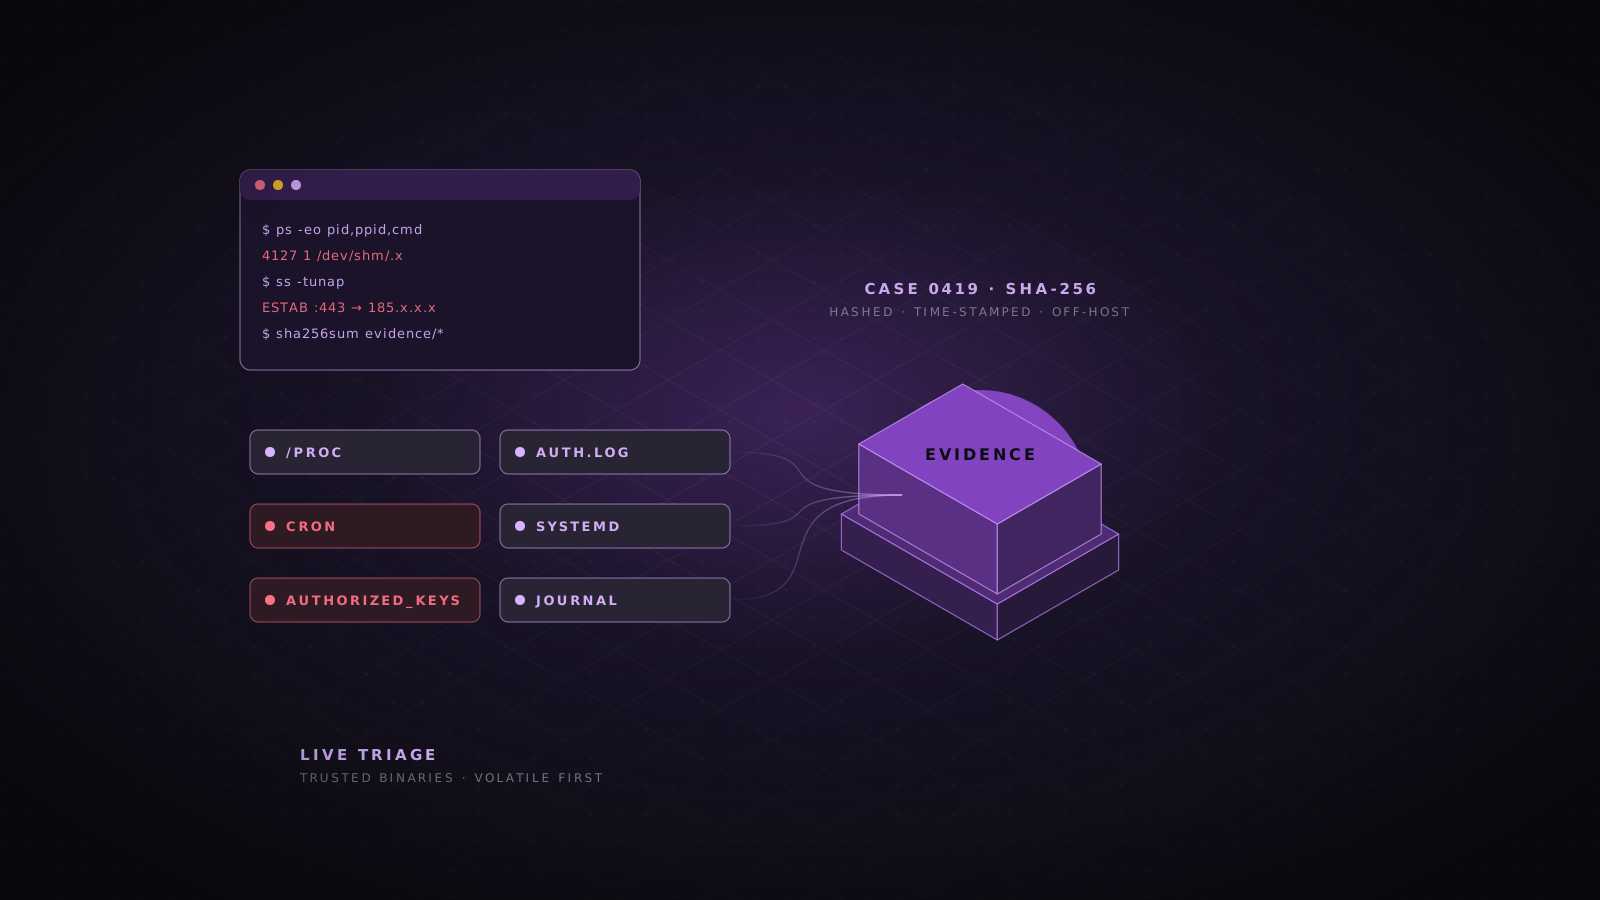
    Triage forensique Linux pour la réponse à incident

    Un guide pratique de triage des serveurs et conteneurs Linux compromis : capture mémoire, analyse de /proc, clés SSH, journaux, recherche de persistance, contrôle des rootkits et collecte avec UAC.

  • Sécurité des postes5 min de lecture

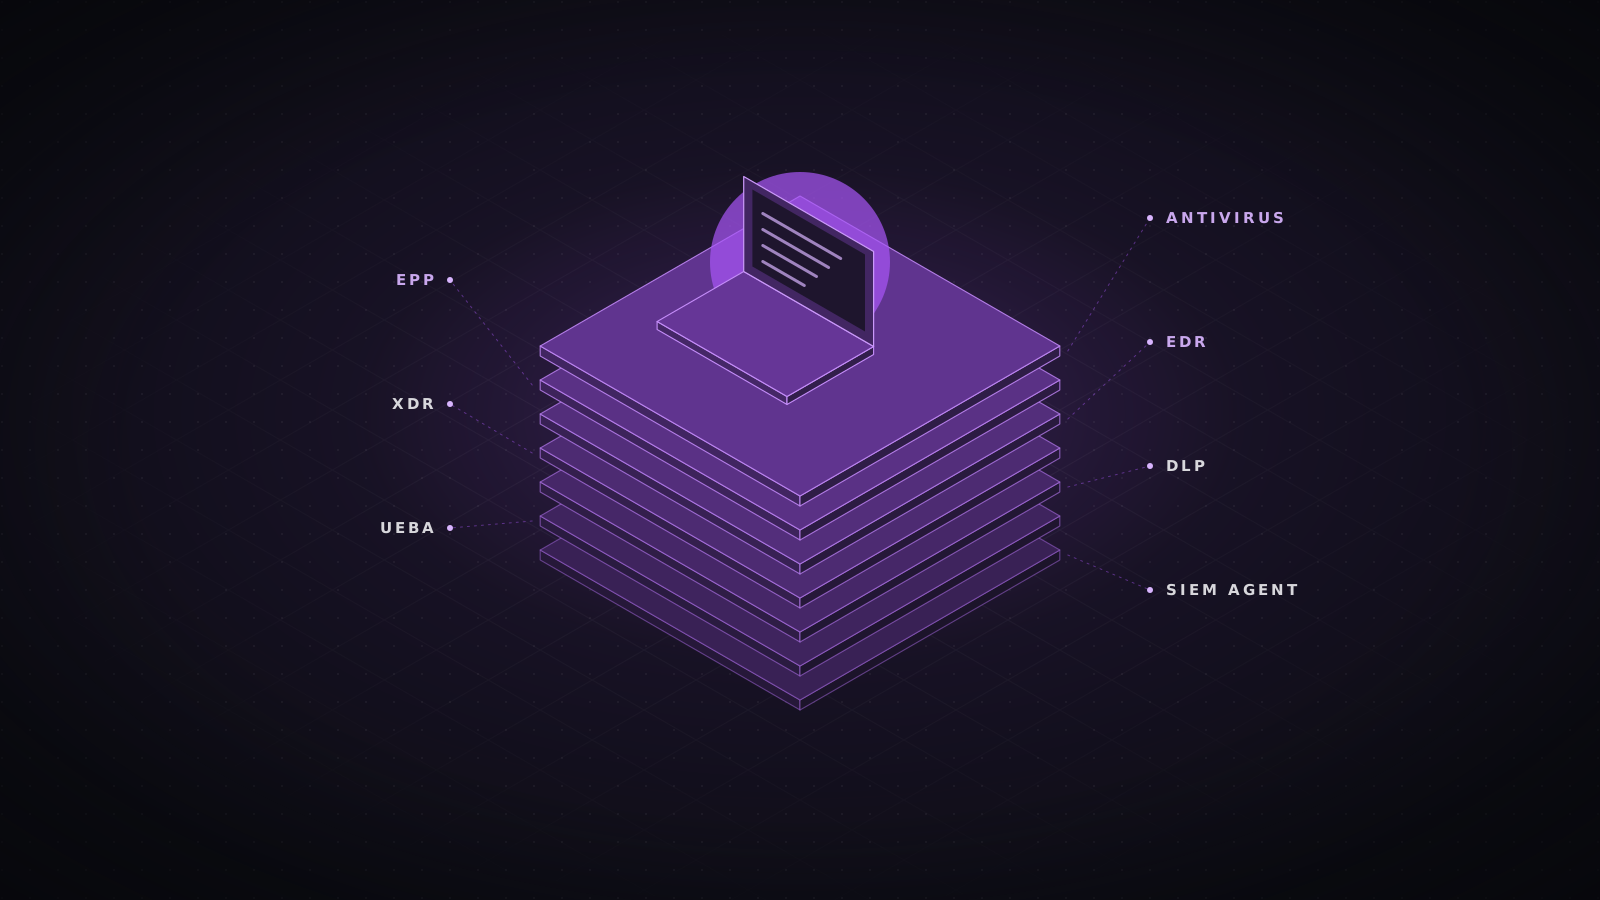
    Antivirus, EPP, EDR, XDR, DLP, UEBA et agents SIEM expliqués

    Sept termes de sécurité des postes que les acheteurs confondent : ce que chacun fait réellement sur un portable ou un serveur, comment ils se recoupent et quelle combinaison convient à chaque niveau de maturité.

  • Comparatif d’outils4 min de lecture

    Comparatif des principales plateformes EDR

    CrowdStrike, Microsoft Defender for Endpoint, SentinelOne, Cortex XDR, Trend Vision One, Sophos et Elastic comparés sur la détection, la réponse, l’exploitation et les environnements auxquels chacun convient.

  • Comparatif d’outils4 min de lecture

    Comparatif des plateformes SIEM pour un SOC moderne

    Microsoft Sentinel, Splunk Enterprise Security, Google Security Operations, Elastic, IBM QRadar et Wazuh comparés sur le modèle tarifaire, le langage de requête, les options de déploiement et la résidence des données.

  • Plateformes cloud4 min de lecture

    AWS, Azure, Google Cloud et Oracle Cloud comparés

    Les quatre grandes plateformes cloud comparées sur leurs atouts, les pièges tarifaires, l’identité, les services d’IA et de données et leur présence dans le Golfe, avec des conseils pour savoir quand le multicloud vaut son coût.

  • Réponse à incident6 min de lecture

    Guide de terrain de la réponse à incident

    Un guide avancé et sans détour pour la première heure et la suite : gravité, gestion des preuves, confinement sans alerter l’attaquant, éradication et reprise.

  • Opérations de sécurité4 min de lecture

    Tirer une vraie valeur du SIEM, du SOAR et de l’IA de sécurité

    Pourquoi tant de déploiements SIEM déçoivent, comment en bâtir un qui détecte de vraies attaques, et comment cette base rend utiles l’automatisation SOAR et l’analyse assistée par IA.