Aller au contenu

Niveau entreprise | MENA et international

Sécurité.Systèmes.Logiciels.

Nous concevons et exploitons les couches profondes des infrastructures modernes. Tout est soumis à des tests d’intrusion et conçu pour monter en charge. De la sécurité offensive à l’architecture cloud et au développement sur mesure.

Trois piliers

La profondeur de la technologie, en trois couches réfléchies.

Chaque pilier est une discipline à part entière, confiée à des spécialistes. Ensemble, ils forment la base que nous construisons pour chaque client.

01 / 03Pilier un

Sécurité

Détection et prévention avancées des menaces pour les infrastructures numériques.

Une sécurité d’abord offensive : nous trouvons les failles avant les attaquants. Des tests d’intrusion à la gestion de la conformité, nous renforçons chaque couche.

  • Tests d’intrusion
  • Évaluation des vulnérabilités
  • Audits de sécurité
  • Réponse à incident
  • Gestion de la conformité
  • Red Team et Blue Team

02 / 03Pilier deux

Systèmes

Une architecture évolutive et résiliente, conçue pour les charges de demain.

Nous concevons les systèmes pour la panne autant que pour le succès : multirégion, tolérants aux pannes et observables. Conçus pour durer plus de dix ans.

  • Conception d’infrastructure
  • Architecture cloud
  • Haute disponibilité
  • Reprise après sinistre
  • Optimisation des performances
  • Optimisation des coûts

03 / 03Pilier trois

Logiciels

Des logiciels sur mesure, adaptés à votre stack et faciles à maintenir.

Du développement sur mesure, de la base de données au script de déploiement. Des stacks modernes, des bases saines et de vrais tests. De l’IA quand elle apporte vraiment quelque chose.

  • Développement sur mesure
  • Intégration d’API
  • Données et analyses
  • Solutions IA / ML
  • Automatisation DevOps
  • Mobile et Web

Compétences

Toute l’expertise dont vous avez besoin, sous un même toit.

Des compétences pour les équipes d’entreprise des secteurs réglementés, de la stratégie au niveau de la direction à l’ingénierie du noyau.

  • 01 · SEC

    Tests d’intrusion

    Évaluations offensives des applications, des réseaux et des environnements cloud.

  • 02 · SEC

    Gestion des vulnérabilités

    Analyse continue, priorisation et processus de correction.

  • 03 · SEC

    Conformité

    Alignement sur ISO 27001, SOC 2, RGPD et PCI DSS, avec accompagnement d’audit.

  • 04 · SYS

    Architecture cloud

    Infrastructure hautement disponible et économique sur AWS, Azure et GCP.

  • 05 · SYS

    Reprise après sinistre

    Planification RTO/RPO, basculement multirégion et exercices de continuité.

  • 06 · SYS

    Optimisation des performances

    Profilage, mise en cache et optimisation de l’infrastructure à grande échelle.

  • 07 · LOG

    Développement sur mesure

    Applications sur mesure, bâties sur des stacks modernes et des bases faciles à maintenir.

  • 08 · LOG

    Intégration d’API

    Connecteurs tiers, SDK internes et systèmes orientés événements.

  • 09 · LOG

    IA / ML

    Recherche documentaire, ajustement de modèles et mise en production de pipelines ML.

Outils

Les produits que nous créons et exploitons.

Des logiciels de l’équipe ABYSSS, des outils de vérification gratuits pour tous aux plateformes payantes pour les entreprises et les MSP.

Sécurité des e-mails

MailRaven

Une sécurité complète des e-mails, sans le risque.

Surveillance DMARC, simulation de phishing et sensibilisation à la sécurité sur une seule plateforme. MailRaven ne gère jamais votre DNS et ne se place jamais sur le chemin de vos e-mails : il reçoit seulement les rapports DMARC, donc vos e-mails continuent de circuler quoi qu’il lui arrive.

  • Offre gratuite
  • Offres payantes
  • Outils gratuits, sans compte
Ouvrir MailRaven (s’ouvre dans un nouvel onglet)

Articles

Articles à la une.

Des guides pratiques de notre équipe pour celles et ceux qui exploitent et défendent de vrais systèmes.

  • Direction de la sécurité32 min de lecture

    Vous serez piraté. Votre rôle est de rendre cela coûteux.

    La sécurité parfaite n’existe pas et l’IA réduit le coût des attaques. Un guide pour les RSSI sur les niveaux de menace, la défense par l’IA, le dialogue avec le conseil d’administration et la façon d’augmenter le prix d’une compromission.

  • Réponse à incident28 min de lecture

    Triage forensique Windows pour la réponse à incident

    Un guide pratique de triage des hôtes Windows compromis : capture mémoire, réponse à chaud, recherche de persistance, journaux d’événements, artefacts d’exécution, collecte avec KAPE et Velociraptor.

  • Réponse à incident25 min de lecture

    Triage forensique Linux pour la réponse à incident

    Un guide pratique de triage des serveurs et conteneurs Linux compromis : capture mémoire, analyse de /proc, clés SSH, journaux, recherche de persistance, contrôle des rootkits et collecte avec UAC.

  • Opérations de sécurité4 min de lecture

    Tirer une vraie valeur du SIEM, du SOAR et de l’IA de sécurité

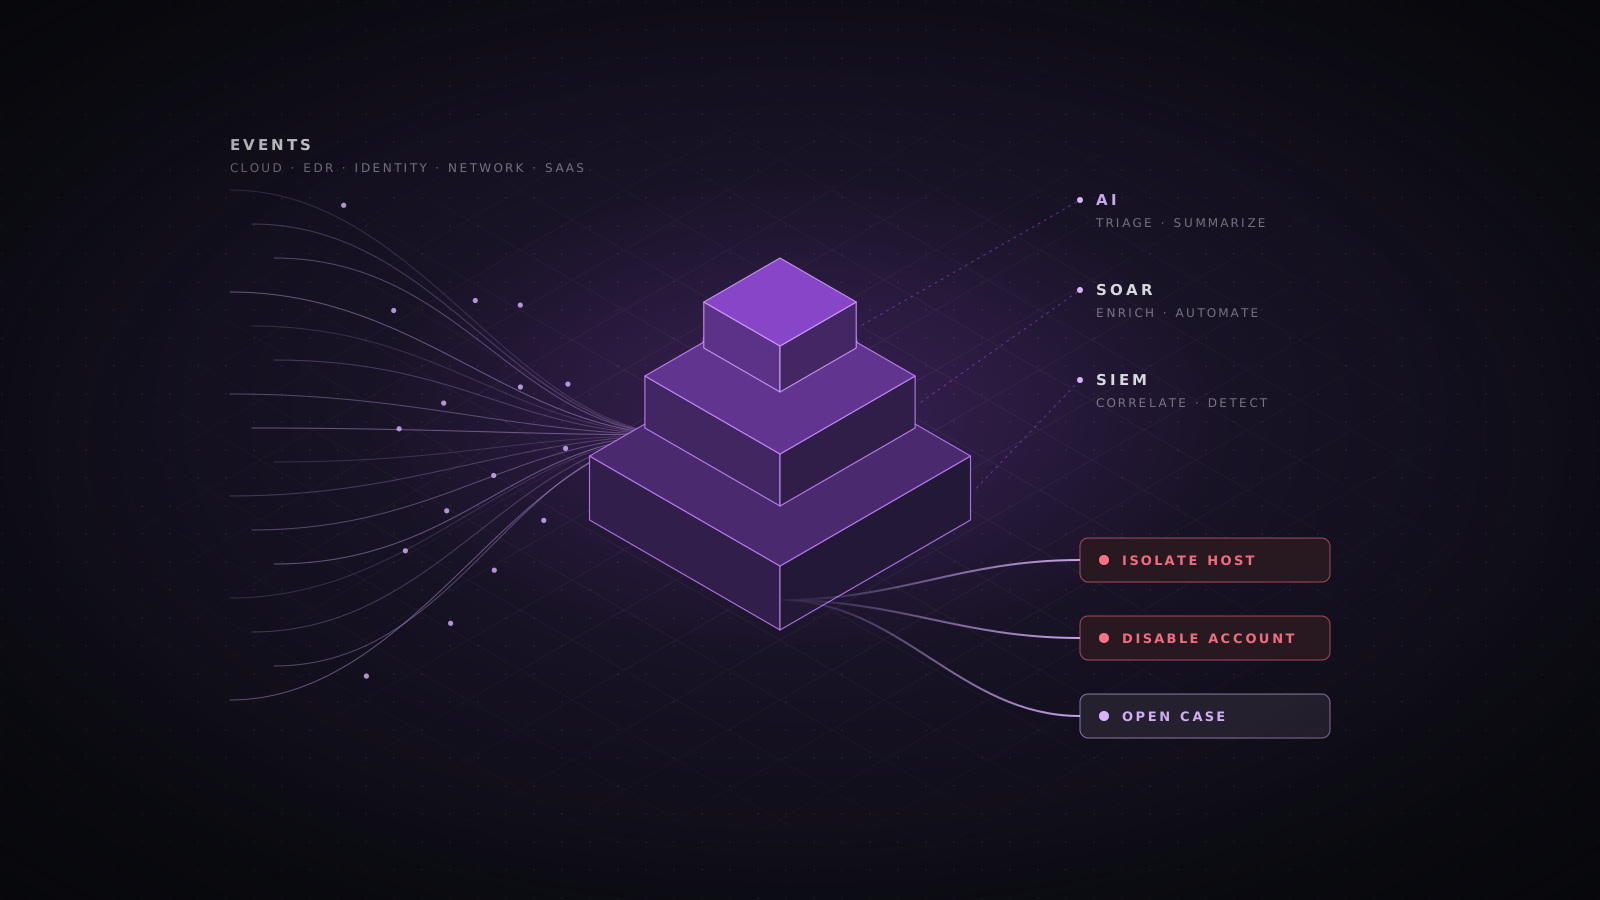
    Pourquoi tant de déploiements SIEM déçoivent, comment en bâtir un qui détecte de vraies attaques, et comment cette base rend utiles l’automatisation SOAR et l’analyse assistée par IA.

FAQ

Vos questions, nos réponses.

Si votre question n’y figure pas, écrivez-nous directement. La plupart des réponses partent sous un jour ouvré.

Nous superposons les défenses sur toute la pile : segmentation réseau, gestion des identités et des accès, durcissement des postes, contrôles au niveau applicatif et surveillance à l’exécution. Nos missions commencent en général par un modèle de menaces, afin de prioriser les contrôles importants pour votre activité.

Nous concevons pour la montée en charge horizontale dès le premier jour, avec des services sans état, des composants découplés par des files d’attente, des règles de mise à l’échelle automatique et une marge de capacité validée par des tests de charge. Chaque architecture est mesurée sur des profils de trafic réalistes avant sa mise en production.

Cadrage → architecture → développement itératif avec points hebdomadaires → revue de sécurité → livraison renforcée. Chaque projet est remis avec son infrastructure as code, sa chaîne CI/CD et ses runbooks.

Oui. Nous proposons des contrats de suivi avec des SLA définis, une astreinte et des revues d’architecture trimestrielles. Nous pouvons aussi renforcer vos équipes internes pendant les périodes critiques.

Presque toujours. Nous ne sommes liés à aucune technologie et avons une solide expérience de l’intégration de systèmes anciens, des ESB, des API sur mesure et des méthodes de modernisation progressive comme le modèle strangler fig.

Les services financiers, la santé, le secteur public, le e-commerce, les entreprises technologiques en forte croissance et toute autre activité où la sécurité et la fiabilité sont essentielles.

Nous contacter

Construisons la couche profonde de votre prochain système.

Parlez-nous de votre projet. Nous vous répondrons sous un jour ouvré avec les prochaines étapes et un aperçu de notre approche.

Basés à
Beyrouth, Liban
Au service du Moyen-Orient et au-delà
Délai de réponse
Moins d’un jour ouvré