Sommaire
Introduction
Le renseignement sur les menaces est souvent acheté avant que quiconque ait défini les questions auxquelles il doit répondre. Résultat : des millions d’indicateurs envoyés vers un pare-feu ou un SIEM, une hausse des faux positifs et très peu d’enseignements. Un bon renseignement commence par les besoins, et seulement ensuite par les sources et les outils.
Commencez par les besoins de renseignement
Notez les décisions que le renseignement doit éclairer. Quels groupes ciblent votre secteur et votre région ? Quelles vulnérabilités de vos outils sont exploitées en ce moment ? Les identifiants de vos clients ou votre marque sont-ils utilisés abusivement ? Ces besoins prioritaires déterminent s’il vous faut des rapports stratégiques pour la direction, des indicateurs techniques pour la détection ou une surveillance des forums criminels et des données divulguées.
- Le renseignement stratégique explique qui cible des organisations comme la vôtre et pourquoi. Il s’adresse à la direction et aux responsables des risques.
- Le renseignement opérationnel et tactique décrit le mode opératoire des attaquants : leurs outils, techniques et infrastructures, alignés sur MITRE ATT&CK. Il s’adresse aux ingénieurs de détection et aux chasseurs de menaces.
- Le renseignement technique, ce sont les indicateurs eux-mêmes : adresses IP, domaines et empreintes de fichiers. Il vieillit vite et il est plus utile lorsqu’il est enrichi de contexte.
Sources gratuites et communautaires
Plusieurs sources gratuites méritent leur place dans tout programme. Le catalogue Known Exploited Vulnerabilities de la CISA est la liste la plus utile pour prioriser les correctifs. Les projets abuse.ch, dont URLhaus, MalwareBazaar et ThreatFox, publient des indicateurs de qualité sur les logiciels malveillants et les infrastructures. Les ISAC sectoriels, comme FS-ISAC pour les services financiers, partagent du renseignement entre membres, et les CERT nationaux du Golfe publient des avis utiles à la région.
Fournisseurs commerciaux de renseignement
| Fournisseur | Réputé pour | Convient à |
|---|---|---|
| Google Threat Intelligence | Recherche de réponse à incident de Mandiant, combinée aux données VirusTotal et à la visibilité de Google | Les équipes qui veulent des rapports approfondis sur les acteurs et du contexte sur les logiciels malveillants |
| Recorded Future | Vaste collecte sur des sources ouvertes, techniques et du dark web, intégrations solides ; propriété de Mastercard depuis 2024 | Les organisations qui veulent un centre de renseignement unique pour de nombreuses équipes |
| CrowdStrike Counter Adversary Operations | Profils d’adversaires directement liés aux détections et à la chasse dans Falcon | Les clients CrowdStrike |
| Microsoft Defender Threat Intelligence | Données d’infrastructure Internet et rapports sur les acteurs au sein des outils de sécurité Microsoft | Les SOC centrés sur Microsoft |
| Intel 471 et Flashpoint | Marché cybercriminel, courtiers d’accès initial, identifiants divulgués | Les cas de fraude, de marque et de prise de contrôle de comptes |
Plateformes de renseignement sur les menaces
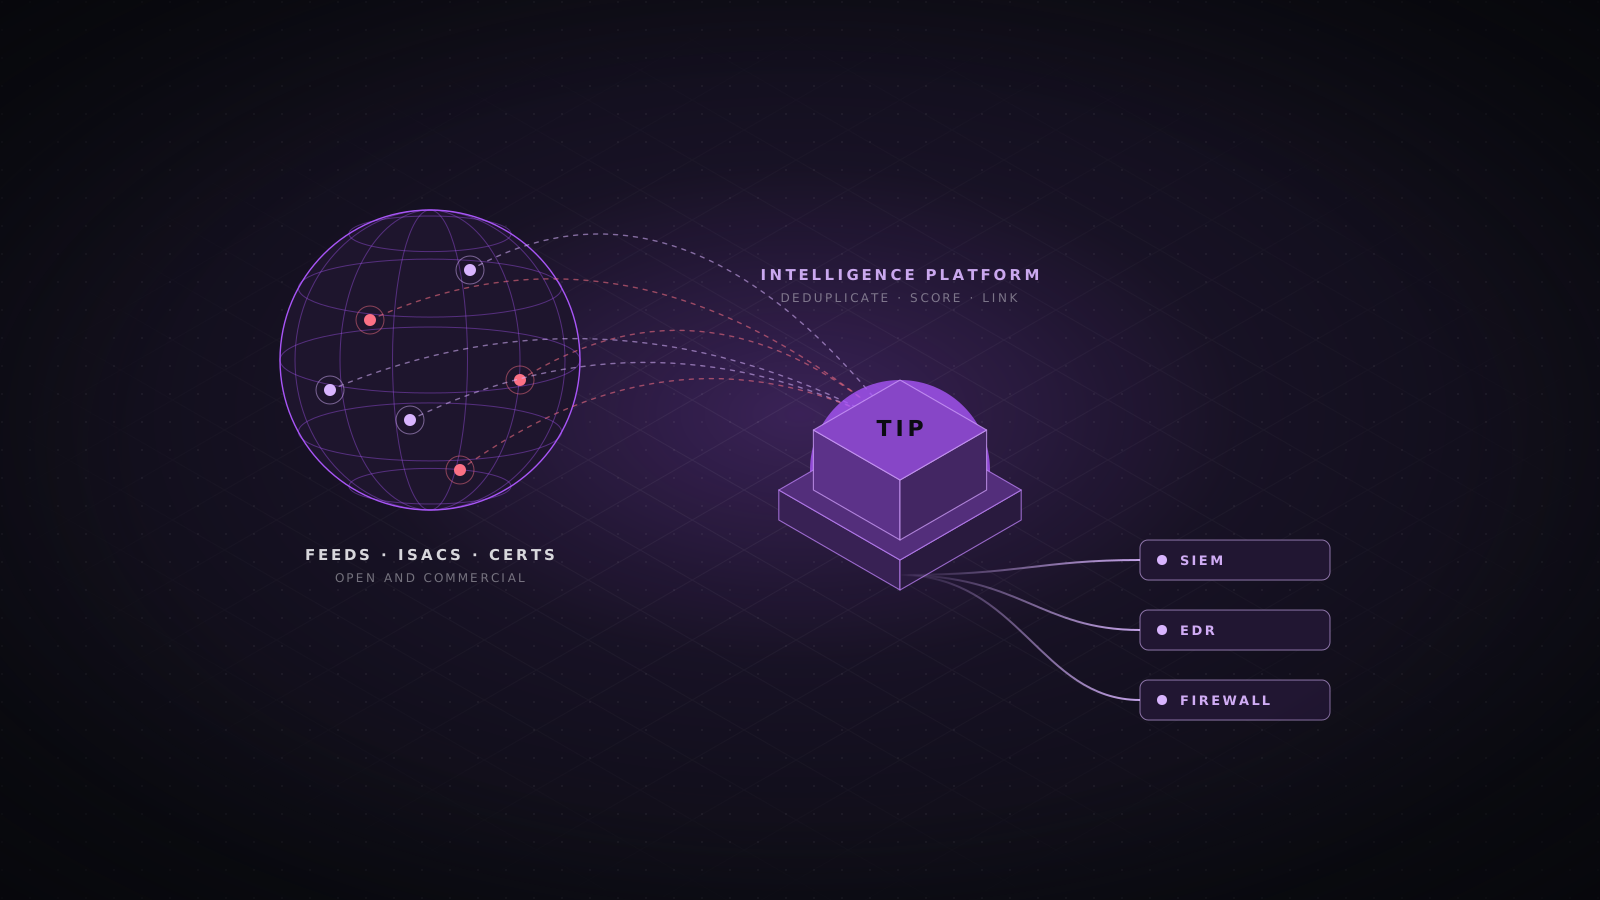
Une plateforme de renseignement sur les menaces (TIP) collecte le renseignement de toutes les sources, supprime les doublons, note la confiance, relie les indicateurs aux acteurs et aux campagnes, et envoie les éléments utiles vers votre SIEM, votre EDR et vos pare-feu. La plupart utilisent le modèle de données STIX 2.1 et le protocole TAXII pour échanger les données.
| Plateforme | Modèle | Atouts | Points d’attention |
|---|---|---|---|
| MISP | Open source | La référence du partage communautaire, très nombreux utilisateurs, utilisé par de nombreux ISAC | L’interface et le modèle de données demandent du temps d’apprentissage |
| OpenCTI | Open source avec édition entreprise | Natif STIX 2.1, solide graphe de connaissances, bons connecteurs | Exige de l’infrastructure et de l’attention pour fonctionner à grande échelle |
| ThreatConnect | Commercial | Opérations de renseignement, quantification des risques et playbooks | Coût de la licence |
| Anomali ThreatStream | Commercial | Vaste marché de flux et nombreuses intégrations | La valeur dépend des flux que vous ajoutez |
| EclecticIQ | Commercial | Flux de travail des analystes et accompagnement des utilisateurs européens et publics | Écosystème plus petit que celui des plus grands éditeurs |
Mesurer l’efficacité du renseignement
- Combien de détections, de chasses ou d’attaques bloquées proviennent d’une source de renseignement précise chaque trimestre ?
- À quelle fréquence le renseignement a-t-il modifié une décision de correctif ou d’architecture ?
- Quelle part des correspondances d’indicateurs s’est révélée être de vrais positifs ? Un flux avec beaucoup de faux positifs coûte plus qu’il ne rapporte.
- Les notes à la direction mènent-elles à des décisions, ou sont-elles lues puis classées ?
Conclusion
Le renseignement sur les menaces n’est utile que s’il change une décision. Partez des questions auxquelles votre équipe doit répondre, choisissez les sources et plateformes qui y répondent, et continuez de vérifier qu’elles le font toujours.
- Renseignement sur les menaces
- CTI
- MISP
- OpenCTI
- STIX
- Comparatif d’outils



