المحتويات
المقدمة
كثيرًا ما تُشترى استخبارات التهديدات قبل أن يحدد أحد الأسئلة التي يجب أن تجيب عنها. والنتيجة ملايين المؤشرات المدفوعة إلى جدار حماية أو SIEM، وارتفاع في الإنذارات الخاطئة، وفائدة قليلة جدًا. تبدأ الاستخبارات الجيدة بالمتطلبات، ثم تأتي المصادر والأدوات.
ابدأ بمتطلبات الاستخبارات
اكتب القرارات التي يجب أن تدعمها الاستخبارات. ما الجماعات التي تستهدف قطاعك ومنطقتك؟ ما الثغرات في أنظمتك التي تُستغل الآن؟ هل تُساء معاملة بيانات اعتماد عملائك أو علامتك التجارية؟ تحدد هذه المتطلبات ذات الأولوية هل تحتاج إلى تقارير استراتيجية للإدارة، أو مؤشرات تقنية للكشف، أو مراقبة للمنتديات الإجرامية والبيانات المسربة.
- تشرح الاستخبارات الاستراتيجية من يستهدف مؤسسات مثل مؤسستك ولماذا، وجمهورها الإدارة ومالكو المخاطر.
- تصف الاستخبارات التشغيلية والتكتيكية طريقة عمل المهاجمين: أدواتهم وتقنياتهم وبنيتهم التحتية، مربوطة بإطار MITRE ATT&CK، وجمهورها مهندسو الكشف وصائدو التهديدات.
- الاستخبارات التقنية هي المؤشرات نفسها: عناوين IP والنطاقات وبصمات الملفات. وهي تتقادم بسرعة وتكون أكثر فائدة عند إثرائها بالسياق.
المصادر المجانية والمجتمعية
تستحق عدة مصادر مجانية مكانًا في كل برنامج. فقائمة Known Exploited Vulnerabilities من CISA هي أكثر قائمة مفيدة لتحديد أولويات التحديث. وتنشر مشاريع abuse.ch، ومنها URLhaus وMalwareBazaar وThreatFox، مؤشرات عالية الجودة عن البرمجيات الخبيثة والبنية التحتية. وتشارك مراكز ISAC القطاعية، مثل FS-ISAC للخدمات المالية، المعلومات بين أعضائها، كما تنشر فرق CERT الوطنية في الخليج تنبيهات تهم المنطقة.
مزودو الاستخبارات التجاريون
| المزود | يشتهر بـ | يناسب |
|---|---|---|
| Google Threat Intelligence | أبحاث الاستجابة للحوادث من Mandiant مع بيانات VirusTotal ورؤية Google | الفرق التي تريد تقارير معمقة عن الجهات المهاجمة وسياق البرمجيات الخبيثة |
| Recorded Future | جمع واسع من المصادر المفتوحة والتقنية والويب المظلم، وتكامل قوي، ومملوك لـ Mastercard منذ 2024 | المؤسسات التي تريد مركز استخبارات واحدًا لفرق كثيرة |
| CrowdStrike Counter Adversary Operations | ملفات خصوم مرتبطة مباشرة بكشف Falcon والصيد | عملاء CrowdStrike |
| Microsoft Defender Threat Intelligence | بيانات البنية التحتية للإنترنت وتقارير الجهات المهاجمة ضمن منظومة أمن Microsoft | مراكز العمليات المعتمدة على Microsoft |
| Intel 471 وFlashpoint | عالم الجريمة السيبرانية، ووسطاء الوصول الأولي، وبيانات الاعتماد المسربة | حالات الاحتيال والعلامة التجارية والاستيلاء على الحسابات |
منصات استخبارات التهديدات
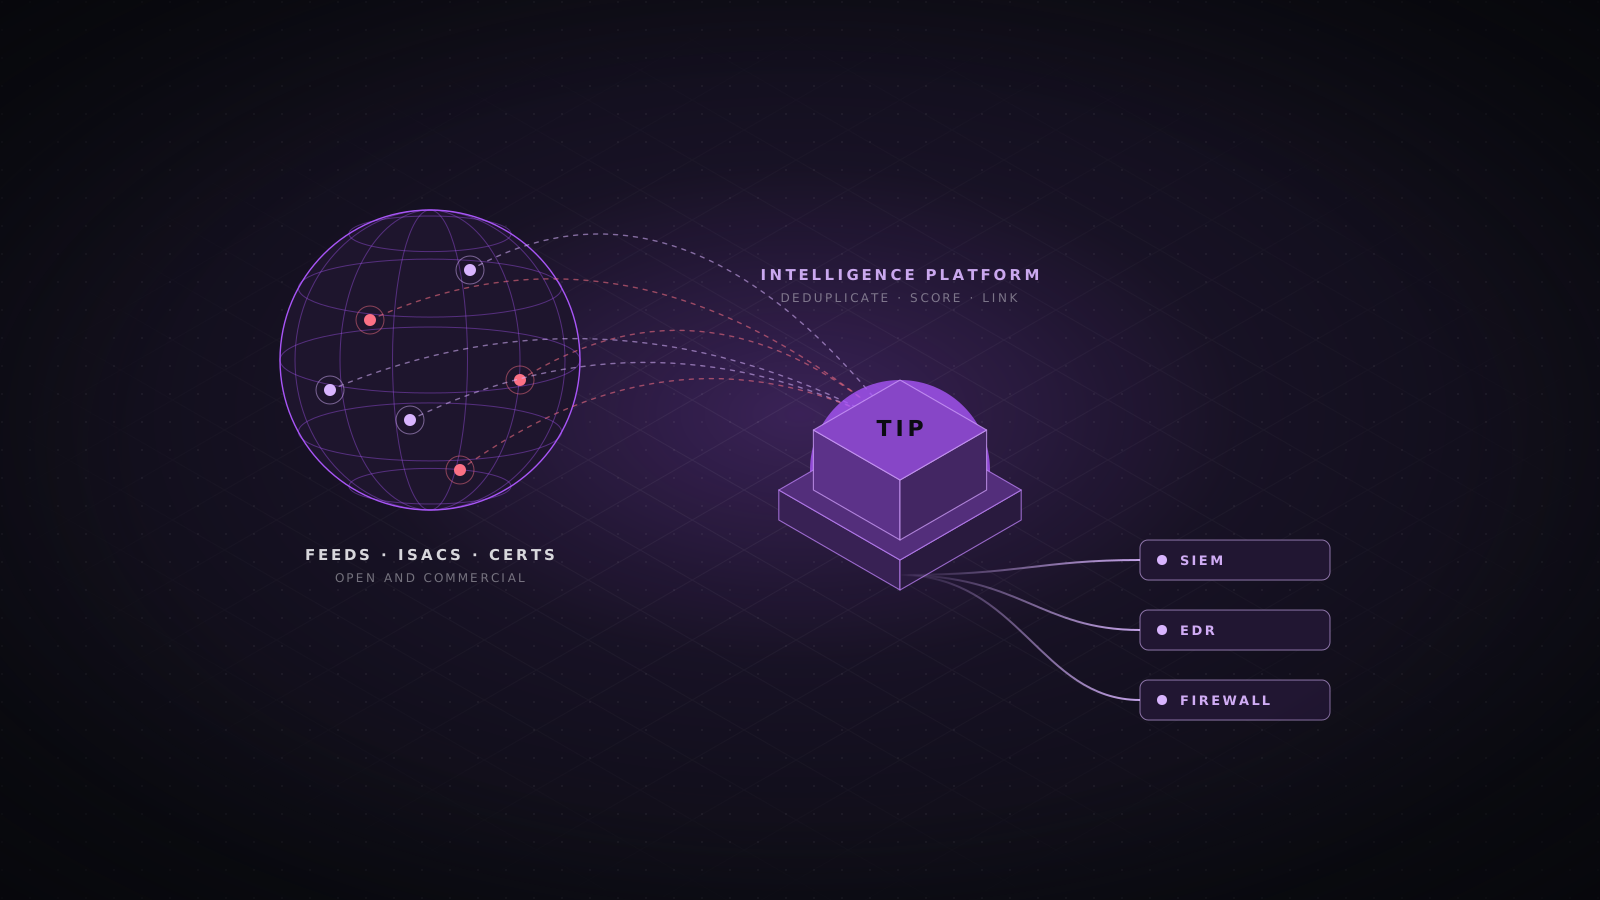
تجمع منصة استخبارات التهديدات (TIP) المعلومات من كل مصدر، وتزيل التكرار، وتقيّم الثقة، وتربط المؤشرات بالجهات والحملات، وترسل المفيد منها إلى SIEM وEDR وجدران الحماية. ويستخدم معظمها نموذج بيانات STIX 2.1 وبروتوكول TAXII لتبادل البيانات.
| المنصة | النموذج | نقاط القوة | ما يجب الانتباه إليه |
|---|---|---|---|
| MISP | مفتوحة المصدر | المعيار في المشاركة المجتمعية، وقاعدة مستخدمين ضخمة، وتستخدمها مراكز ISAC كثيرة | تحتاج الواجهة ونموذج البيانات إلى وقت للتعلم |
| OpenCTI | مفتوحة المصدر مع إصدار للمؤسسات | تعتمد STIX 2.1 أصلًا، وشبكة معرفية قوية، وموصلات جيدة | تحتاج إلى بنية تحتية وعناية لتعمل على نطاق واسع |
| ThreatConnect | تجارية | عمليات الاستخبارات وقياس المخاطر وأدلة التنفيذ | تكلفة الترخيص |
| Anomali ThreatStream | تجارية | سوق كبير للمصادر وعمليات تكامل كثيرة | تعتمد القيمة على المصادر التي تضيفها |
| EclecticIQ | تجارية | سير عمل المحللين ودعم المستخدمين الأوروبيين والحكوميين | منظومة أصغر من أكبر المورّدين |
قياس فعالية الاستخبارات
- كم عملية كشف أو صيد أو هجوم محظور تعود إلى مصدر استخبارات محدد كل ربع سنة؟
- كم مرة غيّرت الاستخبارات قرارًا بشأن التحديثات أو البنية؟
- ما نسبة تطابقات المؤشرات التي تبين أنها صحيحة؟ المصدر ذو الإنذارات الخاطئة الكثيرة يكلف أكثر مما يوفر.
- هل تؤدي الإحاطات المقدمة للإدارة إلى قرارات، أم تُقرأ وتُحفظ؟
الخاتمة
لا تفيد استخبارات التهديدات إلا إذا غيّرت قرارًا. ابدأ من الأسئلة التي يحتاج فريقك إلى إجاباتها، واختر المصادر والمنصات التي تجيب عنها، وواصل قياس ما إذا كانت ما زالت تفعل ذلك.
- استخبارات التهديدات
- CTI
- MISP
- OpenCTI
- STIX
- مقارنة الأدوات



