المحتويات
المقدمة
الثقة الصفرية من أكثر المصطلحات استهلاكًا في تسويق الأمن، ومن أكثر الأفكار فائدة في هندسته. وإذا تجاوزنا الضجيج، فهي تقول شيئًا بسيطًا: وجودك على الشبكة لا يمنحك أي حق. تتم مصادقة كل طلب وتفويضه وتقييمه على حدة، في كل مرة.
ما تعنيه الثقة الصفرية فعلًا
يعرّف المنشور الخاص 800-207 من NIST الثقة الصفرية بأنها مجموعة مبادئ تنقل الدفاعات من المحيط الثابت القائم على الشبكة إلى المستخدمين والأصول والموارد. وهي ليست منتجًا يمكن شراؤه، بل طريقة لتحديد من يمكنه الوصول إلى ماذا، وبأي شروط، ولأي مدة.
“تفترض الثقة الصفرية عدم منح أي ثقة ضمنية للأصول أو حسابات المستخدمين بناءً على موقعها المادي أو الشبكي وحده.”
NIST SP 800-207
المبادئ الأساسية
- التحقق الصريح: صادق على كل طلب وفوّضه باستخدام الهوية وحالة الجهاز والموقع والسلوك، وليس موقعه على الشبكة.
- أقل الصلاحيات: امنح الحد الأدنى من الوصول لأقصر مدة لازمة، وفضّل رفع الصلاحيات عند الحاجة على صلاحيات المسؤول الدائمة.
- افتراض الاختراق: صمم كأن المهاجم موجود في الداخل بالفعل، وقسّم بصرامة، وشفّر الحركة حتى على الشبكات الداخلية.
- التقييم المستمر: قد تفقد الجلسة الموثوقة عند تسجيل الدخول موثوقيتها لاحقًا، لذا أعد فحص الحالة والمخاطر أثناء استخدامها.
البنية التي تقف خلف الشعار
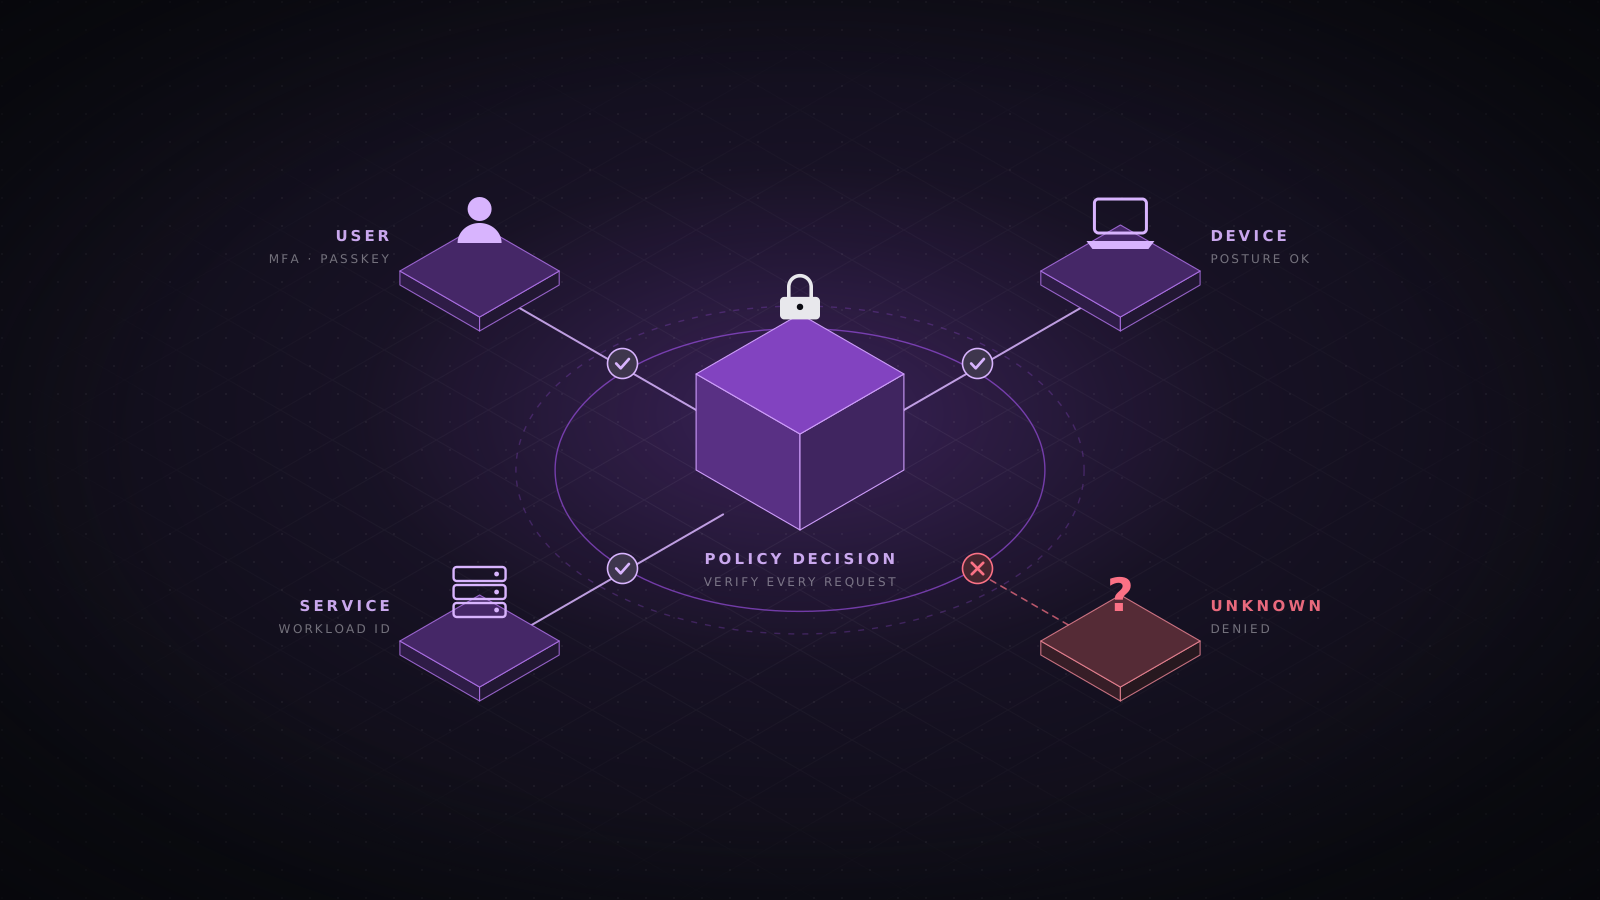
يصف NIST ثلاثة مكونات منطقية. يقرر محرك السياسات هل يُسمح بالطلب. ويحوّل مسؤول السياسات هذا القرار إلى إجراء بإنشاء الجلسة أو إنهائها. وتقع نقطة فرض السياسات في مسار الطلب، مثل وكيل يراعي الهوية أو sidecar في شبكة خدمات أو بوابة API، ولا تمرر الحركة إلا عند صدور الأمر.
يعتمد القرار على إشارات: من هو المستخدم وما مدى قوة مصادقته، وهل الجهاز مُدار ومحدّث، وما مدى حساسية المورد، وهل يبدو السلوك طبيعيًا. وتجعل التطبيقات الجيدة جمع هذه الإشارات منخفض التكلفة وتزويرها صعبًا.
allow if
  user.mfa == "phishing-resistant"
  and device.managed and device.patched_within_days <= 14
  and resource.sensitivity <= user.clearance
and session.risk_score < thresholdأين تُطبَّق
ينظم نموذج نضج الثقة الصفرية من CISA العمل في خمس ركائز: الهوية، والأجهزة، والشبكات، والتطبيقات وأحمال العمل، والبيانات. وتمتد عبرها ثلاث قدرات: الرؤية والتحليلات، والأتمتة والتنسيق، والحوكمة. وهذه طريقة مفيدة لمعرفة مواطن قوتك والمواضع التي ما زالت الثقة فيها ضمنية.
خارطة طريق مرحلية
لا أحد ينتقل إلى الثقة الصفرية في عطلة نهاية أسبوع. تتعامل المؤسسات الناجحة معها كسلسلة خطوات قابلة للقياس، تقلل كل واحدة منها المخاطر بحد ذاتها.
- اجرد الهويات والأجهزة والتطبيقات وتدفقات البيانات، فلا يمكنك كتابة سياسة لأشياء لا تعرف بوجودها.
- وحّد الهوية لدى مزود واحد وافرض MFA مقاومًا للتصيد، بدءًا بالوصول الامتيازي والوصول عن بُعد.
- أنشئ الثقة في الأجهزة: لا تصل إلى التطبيقات الحساسة إلا الأجهزة المُدارة والسليمة.
- ضع التطبيقات خلف وكيل يراعي الهوية، وأنهِ الوصول الواسع عبر VPN تطبيقًا بعد تطبيق.
- قسّم أحمال العمل بحيث لا تتصل الخدمات إلا بالخدمات التي تحتاجها، مع TLS متبادل بينها.
- صنّف البيانات واربط الوصول إلى أكثرها حساسية بشروط أقوى ومراقبة أدق.
أخطاء شائعة
- تسمية ترقية VPN أو جدار الحماية ثقة صفرية مع إبقاء الثقة الضمنية في كل ما خلفها.
- تقوية المصادقة عند تسجيل الدخول، ثم ترك جلسات طويلة لا يُعاد تقييمها أبدًا.
- نسيان هويات الآلات: كثيرًا ما تملك حسابات الخدمة ومفاتيح API صلاحيات تفوق أي شخص.
- جعل التجربة مزعجة إلى حد يدفع المستخدمين إلى الالتفاف عليها. يجب أن تبدو الثقة الصفرية الجيدة أسرع من VPN الذي تحل محله.
الخاتمة
عند تطبيقها جيدًا، تقلص الثقة الصفرية نطاق أثر كل اختراق. فلا تعود كلمة المرور المسروقة مفتاحًا لكل الأبواب، ولا يعود حاسوب محمول مصاب طريقًا إلى أهم أصولك.
- الثقة الصفرية
- الهوية
- NIST SP 800-207



