Sommaire
Introduction
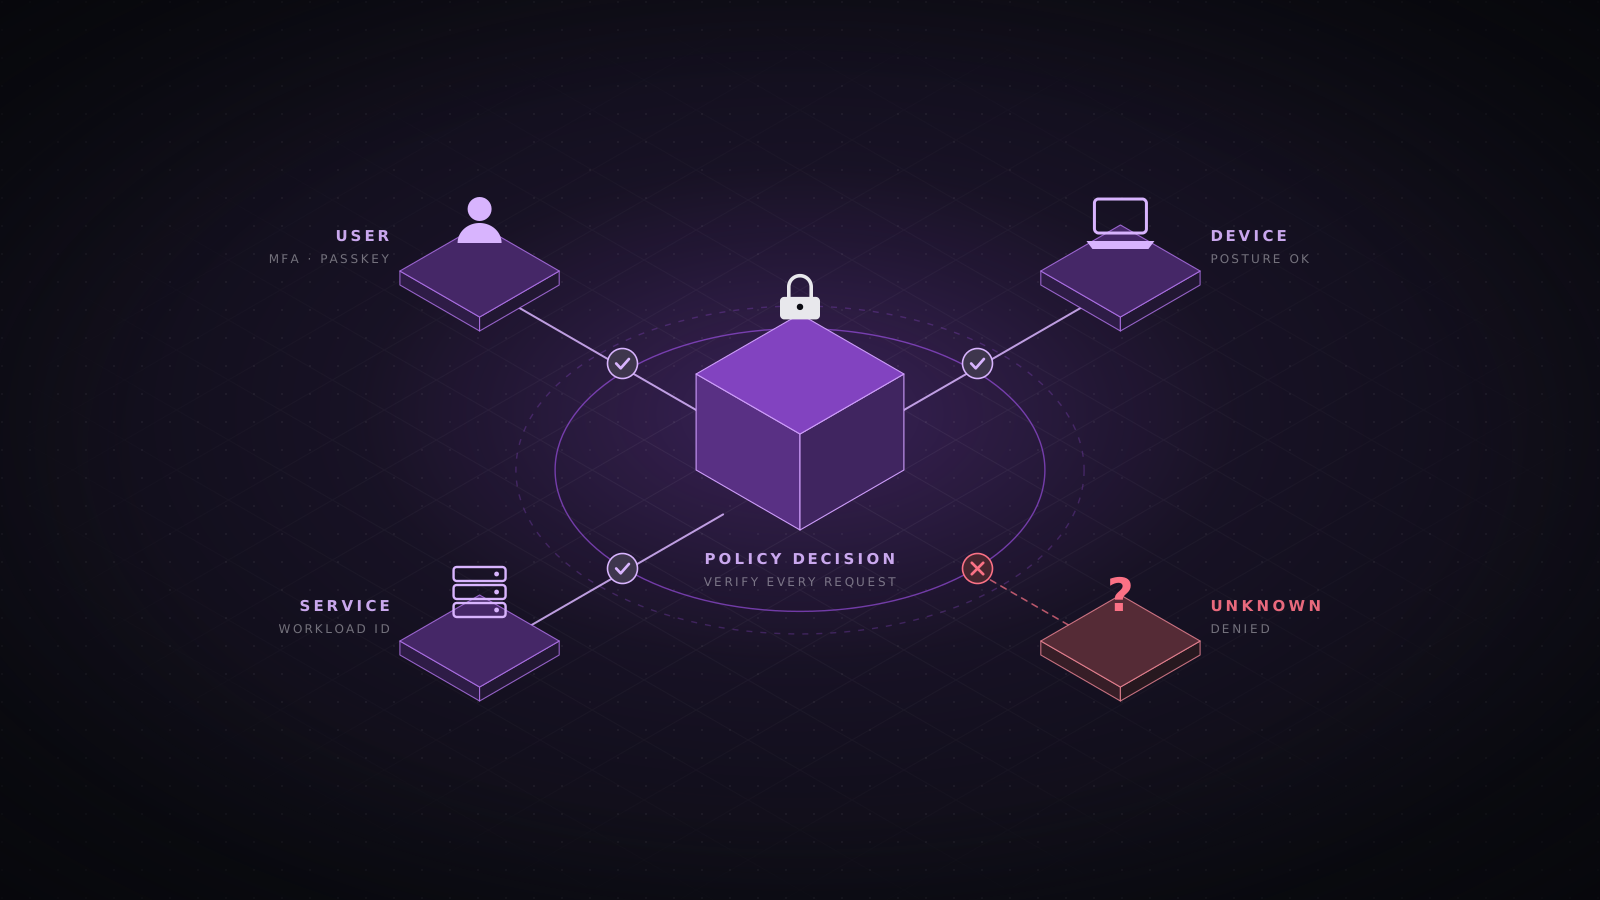
Le zero trust est l’un des termes les plus galvaudés du marketing de la sécurité et l’une des idées les plus utiles de l’architecture de sécurité. Sans le battage, il dit quelque chose de simple : être sur le réseau ne doit donner aucun droit. Chaque requête est authentifiée, autorisée et évaluée pour elle-même, à chaque fois.
Ce que le zero trust signifie vraiment
La publication spéciale 800-207 du NIST définit le zero trust comme un ensemble de principes qui déplacent les défenses des périmètres statiques fondés sur le réseau vers les utilisateurs, les actifs et les ressources. Ce n’est pas un produit que l’on peut acheter. C’est une façon de décider qui peut accéder à quoi, dans quelles conditions et pendant combien de temps.
“Le zero trust suppose qu’aucune confiance implicite n’est accordée aux actifs ou aux comptes utilisateurs sur la seule base de leur emplacement physique ou réseau.”
NIST SP 800-207
Les principes essentiels
- Vérifier explicitement : authentifier et autoriser chaque requête à l’aide de l’identité, de l’état de l’appareil, de la localisation et du comportement, et non de la position sur le réseau.
- Appliquer le moindre privilège : accorder l’accès minimal nécessaire, pour la durée la plus courte possible, et préférer l’élévation juste à temps aux droits d’administration permanents.
- Supposer la compromission : concevoir comme si un attaquant était déjà à l’intérieur, segmenter fortement et chiffrer le trafic, même sur les réseaux internes.
- Évaluer en continu : une session fiable à la connexion peut cesser de l’être ; revérifier l’état et le risque pendant son utilisation.
L’architecture derrière le slogan
Le NIST décrit trois composants logiques. Le moteur de politique décide si une requête doit être autorisée. L’administrateur de politique transforme cette décision en action, en établissant ou en fermant la session. Le point d’application de la politique se trouve sur le chemin de la requête, par exemple un proxy tenant compte de l’identité, un sidecar de service mesh ou une passerelle d’API, et ne laisse passer le trafic que sur instruction.
La décision s’appuie sur des signaux : qui est l’utilisateur et quelle est la force de son authentification, si l’appareil est géré et à jour, quelle est la sensibilité de la ressource et si le comportement semble normal. Les bonnes mises en œuvre rendent ces signaux peu coûteux à collecter et difficiles à falsifier.
allow if
  user.mfa == "phishing-resistant"
  and device.managed and device.patched_within_days <= 14
  and resource.sensitivity <= user.clearance
and session.risk_score < thresholdOù l’appliquer
Le modèle de maturité Zero Trust de la CISA organise le travail en cinq piliers : identité, appareils, réseaux, applications et charges de travail, et données. Trois capacités les traversent tous : visibilité et analyse, automatisation et orchestration, et gouvernance. C’est un moyen utile de voir où vous êtes solide et où la confiance reste implicite.
Une feuille de route par étapes
Personne ne passe au zero trust en un week-end. Les organisations qui réussissent le traitent comme une série d’étapes mesurables, dont chacune réduit le risque à elle seule.
- Inventorier les identités, les appareils, les applications et les flux de données. Impossible d’écrire une politique pour ce dont vous ignorez l’existence.
- Regrouper l’identité chez un seul fournisseur et imposer une MFA résistante au phishing, en commençant par les accès à privilèges et à distance.
- Établir la confiance dans les appareils : seuls les appareils gérés et sains atteignent les applications sensibles.
- Placer les applications derrière un proxy tenant compte de l’identité et retirer les accès VPN larges, une application à la fois.
- Segmenter les charges de travail pour que les services ne parlent qu’aux services dont ils ont besoin, avec du TLS mutuel entre eux.
- Classer les données et lier les accès les plus sensibles à des conditions plus strictes et à une surveillance plus étroite.
Pièges courants
- Rebaptiser zero trust une mise à niveau de VPN ou de pare-feu tout en gardant une confiance implicite partout derrière.
- Renforcer l’authentification à la connexion, puis laisser des sessions de longue durée qui ne sont jamais réévaluées.
- Oublier les identités machines : les comptes de service et les clés d’API détiennent souvent plus de privilèges que n’importe quel humain.
- Rendre l’expérience si pénible que les utilisateurs la contournent. Un bon zero trust doit sembler plus rapide que le VPN qu’il remplace.
Conclusion
Bien mené, le zero trust réduit le rayon d’impact de chaque compromission. Un mot de passe volé cesse d’être un passe-partout, et un seul portable infecté cesse d’être un chemin vers vos actifs les plus précieux.
- Zero trust
- Identité
- NIST SP 800-207



